
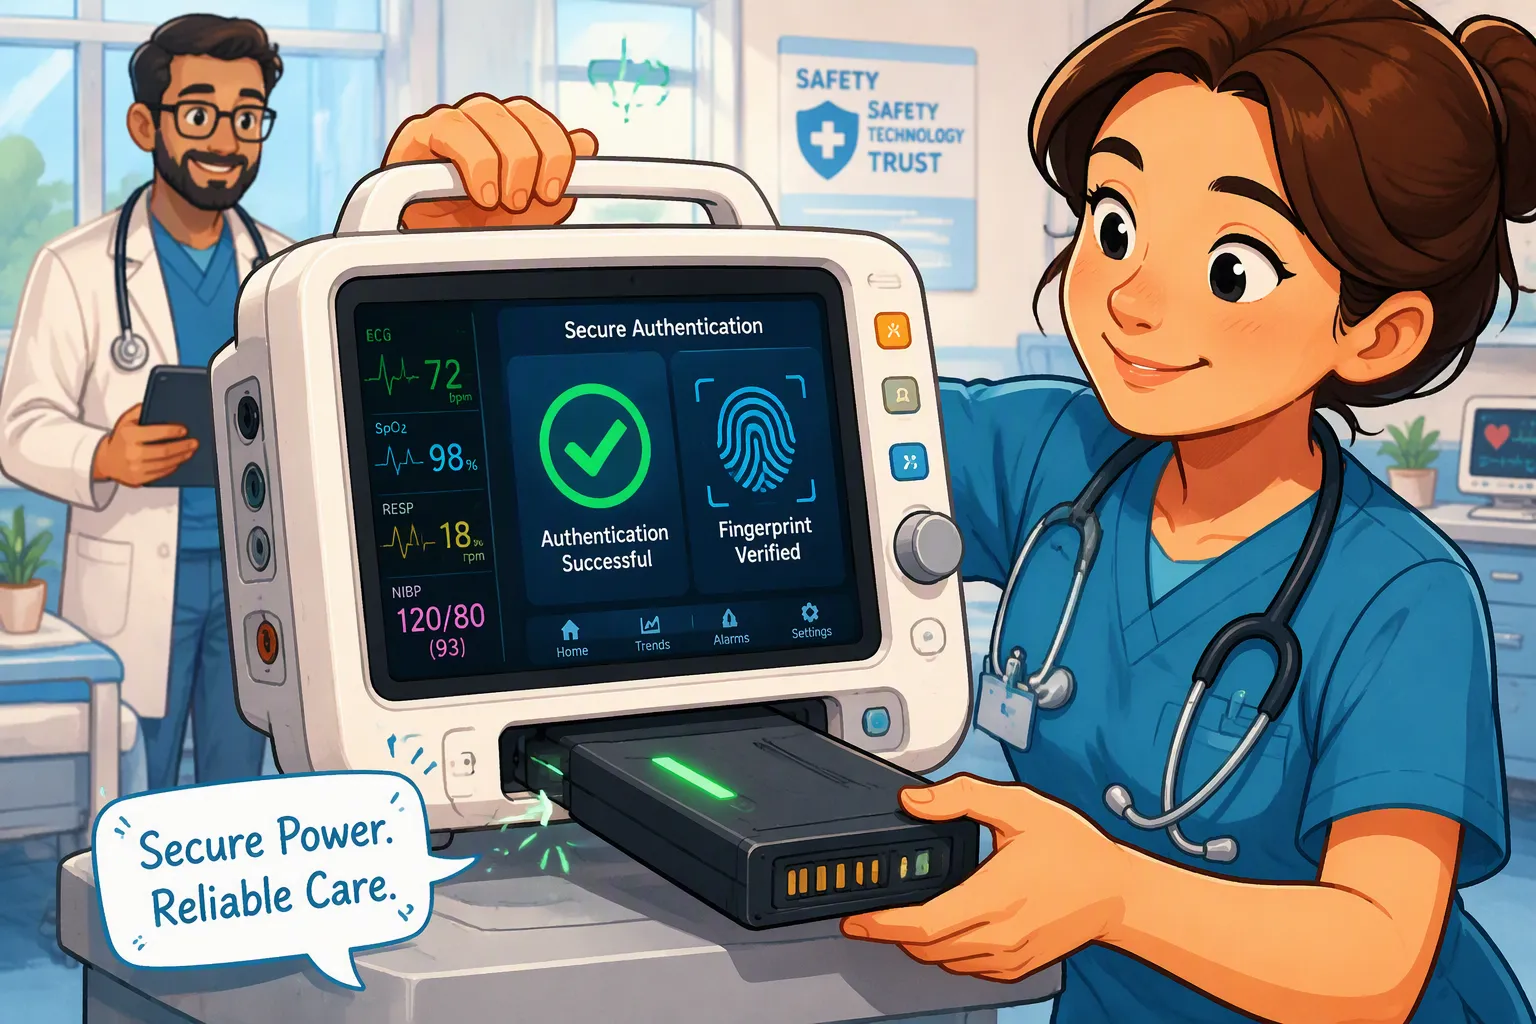
Las baterías de repuesto para dispositivos médicos portátiles deben cumplir con más requisitos que simplemente encajar en la carcasa. Necesitan tener los límites eléctricos, la capacidad de potencia, el comportamiento de comunicación y el historial de servicio correctos. Una etiqueta falsificada o un identificador de modelo copiado pueden ocultar estas diferencias.
Para paquetes de baterías de litio personalizadosLa autenticación permite que un host verifique una credencial autorizada. Forma parte de una estrategia más amplia de compatibilidad y seguridad, y no constituye una prueba de que todas las celdas estén en buen estado ni de que el dispositivo completo cumpla con las especificaciones.
Respuesta rápida: Combine el sistema criptográfico de desafío-respuesta con una configuración de paquete aprobada, protección eléctrica y gestión de fallos a nivel de dispositivo. Un número de serie legible sirve como identificación, no como autenticación segura. Un fallo de autenticación debe dar lugar a una respuesta con evaluación de riesgos, especialmente si interrumpir un procedimiento en curso supusiera un peligro.
Puntos Clave
La identidad, la compatibilidad y el estado de la batería son comprobaciones independientes.
Utilice un esquema de autenticación revisado y proteja las claves durante todo el proceso de fabricación y mantenimiento.
SMBus es una interfaz de transporte; las lecturas de registros ordinarias no se autentican automáticamente.
Mantén activa la protección de la batería independientemente del estado de autenticación.
Validar los fallos de autenticación y la pérdida de comunicación sin asumir que el apagado inmediato es seguro.
Parte 1: Definir qué debe verificar el dispositivo
1.1 Cómo distinguir los paquetes falsificados e incompatibles
Un paquete falsificado falsea su origen o autorización. Un reemplazo legítimo aún puede ser incompatible con un dispositivo específico. Por el contrario, un paquete correctamente autenticado puede tener carga insuficiente, resistencia excesiva o una revisión de firmware no compatible. No considere estas situaciones como equivalentes.
Defina una configuración aprobada que abarque la química, el número de series, el voltaje de carga, los límites de corriente, los límites de temperatura, la asignación de pines del conector, la retención mecánica y los requisitos de comunicación. Valide estos parámetros con registros de ingeniería controlados en lugar de aceptar una cadena de química no confiable como autorización para la carga.
1.2 Separar las capas de aceptación
Capa | Pregunta | Limitación |
|---|---|---|
Identificación | ¿Qué modelo y número de serie se indican? | Los identificadores legibles se pueden copiar. |
Autenticación | ¿El paquete demuestra que se posee una credencial autorizada? | No inspecciona directamente la calidad ni la salud de las células. |
Compatibilidad | ¿Está aprobada esta configuración para el host? | Requiere reglas de configuración controladas. |
Preparación y protección | ¿Puede soportar la carga prevista de forma segura ahora? | Requiere mediciones, diagnósticos y protección independiente. |
Parte 2: Elegir una arquitectura de autenticación
2.1 La identificación no es un desafío-respuesta.
Un ID fijo, un código de resistencia o un registro de nombre de fabricante pueden facilitar la selección y el inventario, pero ofrecen una resistencia limitada a la copia deliberada. En un diseño de desafío-respuesta, el host emite un nuevo desafío y verifica una respuesta criptográfica vinculada a una credencial protegida. El protocolo debe definir el formato del mensaje, la generación del desafío, la vigencia, el tiempo de espera y las reglas de verificación.
No implemente la autenticación simplemente concatenando un secreto y un desafío y aplicándoles una función hash. Utilice la estructura especificada y revisada por el proveedor, como un código de autenticación de mensajes o un esquema de firma compatibles. Descripción general de la autenticación de TI distingue la identificación de los enfoques criptográficos. Existen implementaciones heredadas de SHA-1, pero los nuevos diseños deberían evaluar las opciones compatibles actuales y los requisitos de seguridad del ciclo de vida, en lugar de seleccionar SHA-1 por defecto.
2.2 El autobús no genera confianza
SMBus, una interfaz de un solo cable u otro protocolo de transporte compatible pueden transmitir mensajes de autenticación. La elección depende del host y de la implementación del autenticador. La comprobación de errores de paquetes detecta errores de transmisión; no se trata de una verificación de autenticidad criptográfica.
La autenticación exitosa de un paquete una vez no garantiza la autenticación automática de todas las lecturas posteriores del registro SOC o de temperatura. Determine si el modelo de amenazas requiere protección de integridad para los mensajes subsiguientes, la vinculación de sesiones o la verificación repetida. Defina el comportamiento después de la extracción, el reinicio, el modo de suspensión, la actualización del firmware y la recuperación del bus. La compatibilidad eléctrica y la interoperabilidad del software aún requieren pruebas, incluso cuando ambos extremos utilizan SMBus.
2.3 Proteger el aprovisionamiento y las credenciales
Evalúe las claves únicas frente a las compartidas, el almacenamiento seguro, la protección del host, el acceso de aprovisionamiento, los controles de pruebas de producción y la revocación de credenciales. Una clave filtrada de toda la flota puede afectar a muchos paquetes. Un chip auténtico trasplantado a un paquete reconstruido también demuestra por qué la validación de credenciales por sí sola no puede establecer el origen de cada celda.
Herramienta de empaquetado de claves de TI Este documento ofrece un ejemplo de soporte para medidores compatibles. El proceso de producción completo aún requiere autorización controlada, registros de auditoría y un plan de recuperación. No revele información confidencial en los registros de servicio, etiquetas ni exportaciones de fabricación habituales.
Parte 3: Coordinar la autenticación con la seguridad eléctrica.
3.1 Mantener la protección independiente
El Sistema de gestión de baterías (BMS) y circuitos de protección Deben aplicarse límites de voltaje, corriente y temperatura específicos, independientemente de si la comunicación se realiza correctamente. La medición del combustible estima la carga disponible y el tiempo de funcionamiento; la autenticación establece una relación de credenciales. Ninguna de estas medidas sustituye la protección contra sobrecorriente, cortocircuitos o sobrecalentamiento.
Antes de aceptar un paquete, tenga en cuenta cómo el host alimenta sus circuitos de comunicación y autenticación. Evite la carga no deseada o el funcionamiento a alta carga durante las comprobaciones iniciales y evite que los pines de señal alimenten un circuito sin alimentación.
3.2 Diseñar una respuesta segura ante fallos
Para un dispositivo que aún no está en uso, el rechazo puede impedir el inicio de una operación o la carga de una batería no compatible. Durante la atención médica, una desconexión abrupta puede ser peligrosa. Evalúe la alarma, la carga bloqueada, la transferencia a una fuente alternativa verificada o la restricción de funcionamiento controlada según el análisis de riesgos y el rendimiento esencial del dispositivo.
No acepte sin más un fallo en la conexión, pero tampoco considere cada tiempo de espera agotado como una falsificación. Distinga entre fallos de comunicación, revisiones no compatibles, fallos de credenciales y batería insuficiente. Proporcione mensajes útiles para el operador y registros de servicio sin revelar información confidencial.
Parte 4: Validar el ciclo de vida completo
4.1 Casos positivos y negativos de las pruebas
Caso | Pruebas a recopilar |
|---|---|
Configuraciones aprobadas | Aceptación correcta en todas las revisiones de paquete, host y firmware que cumplan los requisitos. |
Identificaciones copiadas y respuestas registradas | Rechazo de credenciales no autorizadas e intentos de repetición dentro del modelo de amenazas definido. |
paquete frío, agotado o envejecido | Comunicación fiable, decisiones correctas sobre la preparación y transiciones de poder. |
Tiempo de espera del bus, reinicio e inserción parcial | Recuperación controlada, alarmas y selección segura de la fuente de alimentación. |
Cambios de aprovisionamiento y firmware | Control del manejo de claves, compatibilidad y resultados de regresión. |
Fallo durante el uso activo | El funcionamiento del dispositivo y la respuesta ante fallos se mantienen coherentes con los controles de riesgo. |
4.2 Vincular la seguridad con los registros de calidad
Mantenga la trazabilidad entre el número de serie del paquete, la lista de materiales aprobada, el lote de celdas, el firmware, los resultados de las pruebas y el estado de aprovisionamiento de credenciales. Evite almacenar claves secretas en los registros de trazabilidad rutinarios. Defina cómo se gestionan los reemplazos autorizados, las reparaciones, las revocaciones y el servicio al final de la vida útil.
La autenticación no es un requisito universal impuesto por las normas ISO 13485 ni IEC 60601-1. Los requisitos aplicables de calidad, seguridad del dispositivo y ciberseguridad dependen del producto y del mercado. Asimismo, un informe de prueba de seguridad de la batería no valida la lógica de autenticación del host. Coordine el plan con el fabricante del dispositivo y revisores cualificados.
Para un nuevo proyecto de baterías médicas, especificar la interfaz del host, las reglas de aceptación, los objetivos de seguridad y la respuesta ante fallos de forma temprana. Analicemos una solución de batería personalizada. con el equipo de ingeniería antes de congelar la interfaz.
Preguntas Frecuentes
¿La autenticación demuestra que una batería es segura?
No. Verifica una credencial autorizada según el esquema implementado. La calificación de la celda, la compatibilidad, la protección, la evaluación del envejecimiento y la validación del dispositivo siguen siendo necesarias.
¿Es suficiente un número de serie para prevenir la falsificación?
No. Un número de serie legible puede copiarse. Permite la trazabilidad, pero no equivale a una prueba criptográfica de posesión.
¿Es necesario utilizar SMBus para la autenticación?
No. Utilice el protocolo de transporte compatible con el host y el autenticador seleccionados. Defina explícitamente el comportamiento eléctrico y el intercambio de mensajes de autenticación.
¿Debe apagarse el dispositivo inmediatamente después de que falle la autenticación?
No automáticamente. Seleccione una respuesta basada en la evaluación de riesgos que aborde el problema del paquete no verificado sin generar un mayor peligro durante su uso.
¿Puede un paquete autenticado ser incompatible?
Sí. Puede pertenecer a otra familia de productos aprobada o tener una configuración no compatible. Verifique la compatibilidad por separado de la credencial.
¿Cómo deben controlarse los cambios relacionados con la seguridad?
Revise las claves, los reemplazos de autenticadores, el firmware del host y las reglas de aceptación mediante el control de cambios. Actualice el análisis de amenazas y repita las pruebas afectadas, incluyendo el manejo de fallas y la compatibilidad del servicio.


