
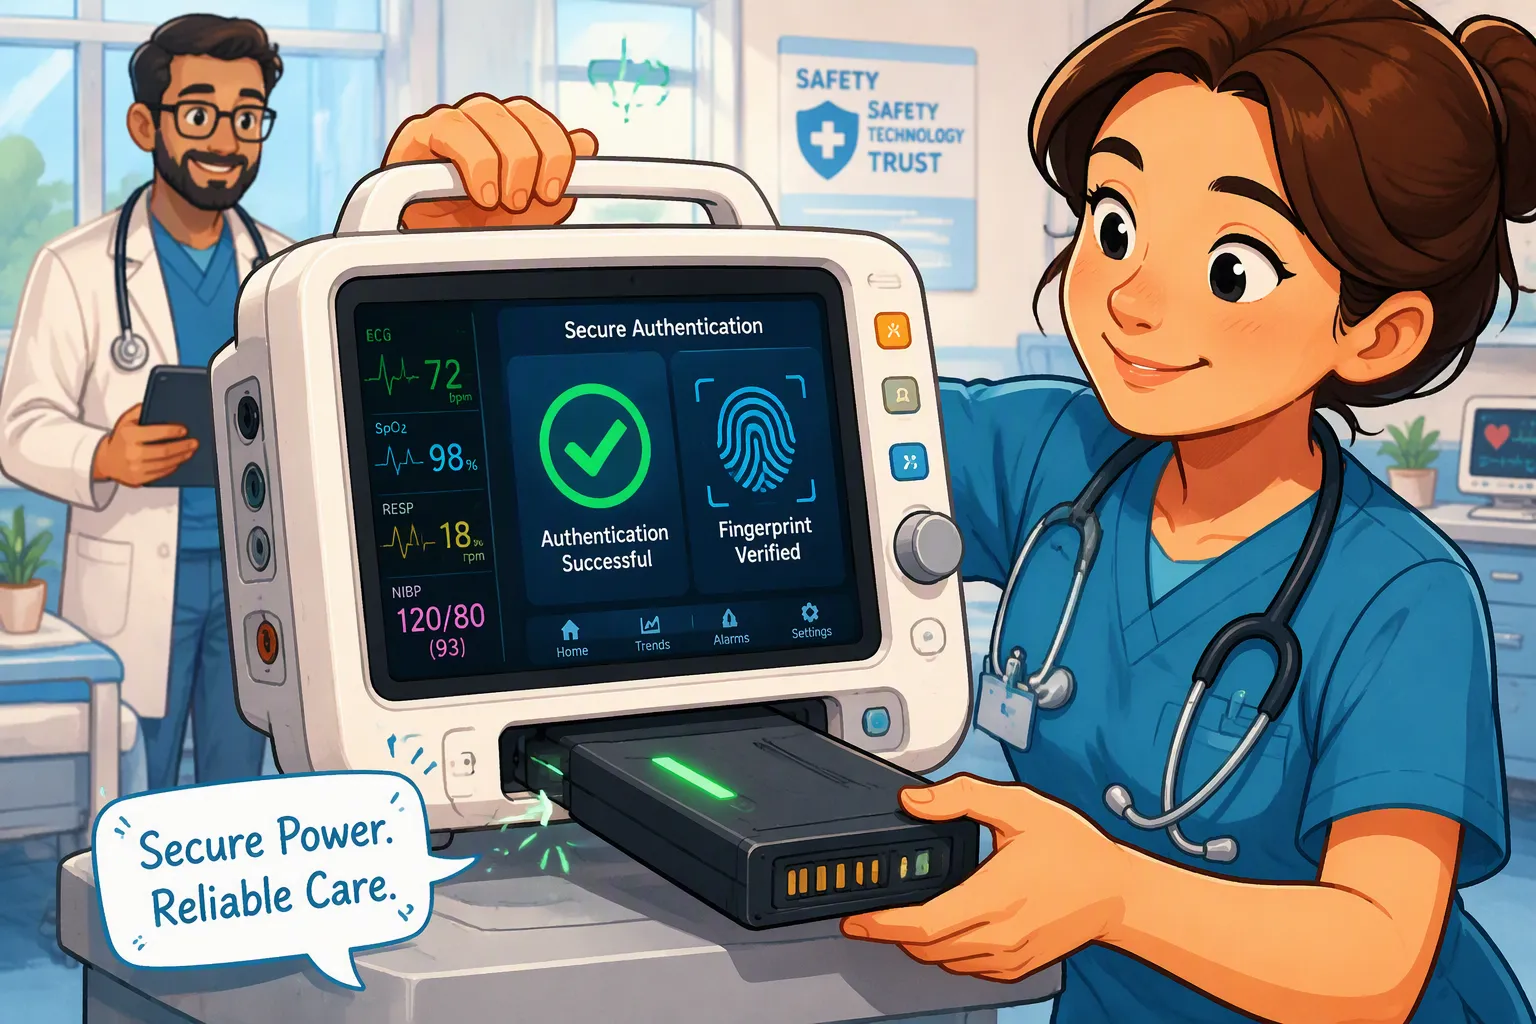
Kannettavien lääkinnällisten laitteiden vaihtoakkujen on tehtävä enemmän kuin vain sovittava koteloon. Niillä on oltava oikeat sähköiset rajat, tehokapasiteetti, tiedonsiirto-ominaisuudet ja huoltohistoria. Väärennetty tarra tai kopioitu mallitunniste voi peittää nämä erot.
varten räätälöidyt litium-akkupaketitTodennus voi auttaa isäntäkonetta tarkistamaan valtuutetun tunnistetiedon. Se on osa laajempaa yhteensopivuus- ja turvallisuusstrategiaa, ei todiste siitä, että jokainen solu on kunnossa tai että koko laite on yhteensopiva.
Nopea vastaus: Yhdistä kryptografinen haaste-vastaus hyväksyttyyn pakettikokoonpanoon, sähköiseen suojaukseen ja laitetason viankäsittelyyn. Luettavissa oleva sarjanumero on tunnistus, ei turvallinen todennus. Todennuksen epäonnistumisen on johdettava riskiarvioituun vastaukseen, erityisesti jos käynnissä olevan prosessin keskeyttäminen aiheuttaisi vaaran.
Keskeiset ostokset
Identiteetti, yhteensopivuus ja akun kunto tarkistetaan erikseen.
Käytä tarkistettua todennusjärjestelmää ja suojaa avaimia koko valmistuksen ja huollon ajan.
SMBus on siirtorajapinta; tavallisia rekisterinlukuja ei todenneta automaattisesti.
Pidä akun suojaus aktiivisena todennustilasta riippumatta.
Vahvista epäonnistunut todennus ja tietoliikenteen katkeaminen olettamatta, että välitön sammutus on turvallista.
Osa 1: Määritä, mitä laitteen on tarkistettava
1.1 Erota väärennetyt ja yhteensopimattomat pakkaukset
Väärennetty akku antaa väärän kuvan alkuperästään tai valtuutuksestaan. Laillinen korvaava akku voi silti olla yhteensopimaton tietyn laitteen kanssa. Toisaalta oikein todennetussa akussa voi olla riittämätön varaus, liian suuri resistanssi tai ei-tuettu laiteohjelmistoversio. Älä käsittele näitä tiloja samanarvoisina.
Määrittele hyväksytty kokoonpano, joka kattaa kemian, sarjamäärän, latausjännitteen, virtarajat, lämpötilarajat, liittimien pinnien asettelun, mekaanisen kiinnityksen ja tiedonsiirtovaatimukset. Vahvista nämä valvottuja teknisiä tietoja vasten sen sijaan, että hyväksyisit epäluotettavan kemiallisen merkkijonon latausluvan antamiseksi.
1.2 Erota hyväksymiskerrokset
kerros | Kysymys | rajoitus |
|---|---|---|
Tunnistaminen | Mikä malli ja sarjanumero ilmoitetaan? | Luettavat tunnisteet voidaan kopioida. |
Authentication | Osoittaako pakkaus, että sillä on valtuutettu valtakirja? | Ei tarkasta suoraan solujen laatua tai terveyttä. |
Yhteensopivuus | Onko tämä kokoonpano hyväksytty isännälle? | Vaatii hallittuja konfigurointisääntöjä. |
Valmius ja suojaus | Pystyykö se nyt turvallisesti kannattelemaan tarkoitettua kuormaa? | Vaatii mittauksia, diagnostiikkaa ja itsenäistä suojausta. |
Osa 2: Valitse todennusarkkitehtuuri
2.1 Tunnistaminen ei ole haasteeseen vastaamista
Kiinteä ID, vastuskoodi tai valmistajan nimirekisteri voi tukea valintaa ja inventointia, mutta tarjoaa rajoitetusti suojaa tahalliselta kopioinnilta. Haaste-vastaus-rakenteessa isäntä lähettää uuden haasteen ja tarkistaa suojattuun tunnistetietoon sidotun kryptografisen vastauksen. Protokollan on määriteltävä viestimuoto, haasteen luonti, tuoreus, aikakatkaisu ja vahvistussäännöt.
Älä toteuta todennusta yksinkertaisesti yhdistämällä salaisuus ja haaste ja hajauttamalla ne. Käytä toimittajan määrittelemää ja tarkistamaa rakennetta, kuten tuettua viestin todennuskoodia tai allekirjoitusjärjestelmää. TI:n todennuksen yleiskatsaus erottaa tunnistuksen kryptografisista lähestymistavoista. Perinteisiä SHA-1-toteutuksia on olemassa, mutta uusissa suunteluissa tulisi arvioida nykyisiä tuettuja vaihtoehtoja ja elinkaaren aikaisia turvallisuusvaatimuksia sen sijaan, että SHA-1 valittaisiin oletusarvoisesti.
2.2 Bussi ei luo luottamusta
SMBus, yksijohtiminen liitäntä tai muu tuettu siirtotapa voi kuljettaa todennusviestejä. Valinta riippuu isännästä ja todentajan toteutuksesta. Pakettivirheiden tarkistus voi havaita lähetysvirheitä; se ei ole kryptografinen aitouden tarkistus.
Paketin kerran onnistunut todennus ei automaattisesti todenna jokaista myöhempää SOC- tai lämpötilarekisterin lukua. Määritä, tarvitseeko uhkamalli eheyssuojausta seuraaville viesteille, istunnon sitomista vai toistuvaa varmennusta. Määritä toiminta poistamisen, nollauksen, lepotilan, laiteohjelmistopäivityksen ja väylän palautuksen jälkeen. Sähköinen yhteensopivuus ja ohjelmistojen yhteentoimivuus on edelleen testattava, vaikka molemmat päätepisteet käyttäisivät SMBus-väylää.
2.3 Suojaa käyttöönotto ja tunnistetiedot
Arvioi yksilöllisiä ja jaettuja avaimia, turvallista tallennusta, isäntäpuolen suojausta, käyttöoikeuksien tarjoamista, tuotantotestien hallintaa ja tunnistetietojen peruuttamista. Vuotanut koko laitekannan avain voi vaikuttaa useisiin pakettiryhmiin. Uudelleenrakennettuun pakettiin siirretty aito siru havainnollistaa myös sitä, miksi pelkkä tunnistetietojen validointi ei voi varmistaa jokaisen solun alkuperää.
TI:n avainten pakkaustyökalu tarjoaa yhden esimerkin yhteensopivien mittareiden tuen tarjoamisesta. Koko tuotantoprosessi tarvitsee edelleen valvottua valtuutusta, auditointitietueita ja palautussuunnitelman. Älä paljasta salaisuuksia huoltolokeissa, etiketeissä tai tavallisissa valmistusvienneissä.
Osa 3: Koordinoi todennus sähköturvallisuuden kanssa
3.1 Pidä suojaus itsenäisenä
BMS ja suojauspiirit on noudatettava hyväksyttyjä jännite-, virta- ja lämpötilarajoja riippumatta siitä, onnistuuko kättely. Polttoaineen mittaus arvioi käytettävissä olevan latauksen ja käyttöajan; todennus luo tunnistetietojen välisen suhteen. Kumpikaan ei korvaa ylivirta-, oikosulku- tai lämpösuojausta.
Ota huomioon, miten isäntä syöttää virtaa tietoliikenne- ja todennuspiireilleen ennen paketin hyväksymistä. Vältä tahatonta latausta tai suurta kuormitusta alkutarkistusten aikana ja estä signaalinastojen syöttämästä virtaa virrattomalle piirille.
3.2 Turvallisen vikavasteen suunnittelu
Laitteelle, jota ei vielä käytetä, hylkääminen voi estää toiminnan aloittamisen tai tukemattoman akun lataamisen. Aktiivisen potilashoidon aikana äkillinen irtikytkentä voi itsessään olla vaarallinen. Arvioi hälytys, latauksen estyminen, siirto varmennettuun vaihtoehtoiseen lähteeseen tai hallittu käyttörajoitus laitteen riskianalyysin ja olennaisen suorituskyvyn perusteella.
Älä hyväksy epäonnistunutta kättelyä hiljaa, mutta älä myöskään leimaa jokaista aikakatkaisua väärennökseksi. Erota tietoliikenneviat, tukemattomat versiot, tunnistetietojen virheet ja riittämätön akun valmius. Anna hyödyllisiä operaattorin viestejä ja huoltotietoja paljastamatta turvallisuussyistä arkaluonteisia tietoja.
Osa 4: Koko elinkaaren validointi
4.1 Testaa positiiviset ja negatiiviset tapaukset
tapaus | Kerättävät todisteet |
|---|---|
Hyväksytyt kokoonpanot | Oikea hyväksyntä kaikissa hyväksytyissä paketti-, isäntä- ja laiteohjelmistoversioissa. |
Kopioidut tunnukset ja tallennetut vastaukset | Luvattomien tunnistetietojen ja toistoyritysten hylkääminen määritellyn uhkamallin sisällä. |
Kylmä, tyhjentynyt tai vanha pakkaus | Luotettava viestintä, oikeat valmiuspäätökset ja vallanvaihdokset. |
Väylän aikakatkaisu, nollaus ja osittainen lisäys | Rajoitettu palautuminen, hälytykset ja turvallisen lähteen valinta. |
Käyttöönotto ja laiteohjelmistomuutokset | Hallittu avainten käsittely, yhteensopivuus ja regressiotulokset. |
Vika aktiivisen käytön aikana | Laitteen toiminta ja vikasieto pysyvät riskienhallintatoimenpiteiden mukaisina. |
4.2 Yhdistä tietoturva laatutietoihin
Säilytä jäljitettävyys akun sarjanumeron, hyväksytyn osaluettelon, kennoerän, laiteohjelmiston, testitulosten ja tunnistetietojen toimittamisen tilan välillä. Vältä salaisten avainten tallentamista rutiininomaisiin jäljitettävyystietoihin. Määrittele, miten valtuutetut vaihdot, korjaukset, peruutukset ja käyttöiän päättymisen jälkeiset huollot käsitellään.
Todennus ei ole ISO 13485- tai IEC 60601-1 -standardien asettama yleismaailmallinen vaatimus. Sovellettavat laatu-, laiteturvallisuus- ja kyberturvallisuusvaatimukset riippuvat tuotteesta ja markkinasta. Akun turvallisuustestiraportti ei myöskään vahvista isännän todennuslogiikkaa. Koordinoi suunnitelma laitevalmistajan ja pätevien arvioijien kanssa.
Uusi lääketieteellisten akkujen projekti, määritä isäntärajapinta, hyväksymissäännöt, tietoturvatavoitteet ja vikasietoisuus ajoissa. Keskustele räätälöidystä akkuratkaisusta suunnittelutiimin kanssa ennen käyttöliittymän jäädyttämistä.
FAQ
Todistaako todennus akun turvallisuuden?
Ei. Se varmistaa valtuutetun tunnistetiedon käyttöönotetun järjestelmän mukaisesti. Solun kelpoisuus, yhteensopivuus, suojaus, ikääntymisen arviointi ja laitteen validointi ovat edelleen välttämättömiä.
Riittääkö sarjanumero väärennösten estämiseksi?
Ei. Luettavissa oleva sarjanumero voidaan kopioida. Se tukee jäljitettävyyttä, mutta ei vastaa kryptografista hallussapidon todistetta.
Pitääkö todennuksessa käyttää SMBus-järjestelmää?
Ei. Käytä valitun isännän ja todentajan tukemaa siirtoa. Määrittele sähköinen toiminta ja todennusviestien vaihto eksplisiittisesti.
Pitäisikö laitteen sammua heti todennuksen epäonnistumisen jälkeen?
Ei automaattisesti. Valitse riskiarvioitu ratkaisu, joka käsittelee varmentamatonta pakkausta aiheuttamatta suurempaa vaaraa aktiivisen käytön aikana.
Voiko todennettu paketti olla yhteensopimaton?
Kyllä. Se saattaa kuulua toiseen hyväksyttyyn tuoteperheeseen tai sillä voi olla tukematon kokoonpano. Tarkista yhteensopivuus erikseen tunnistetiedoista.
Miten turvallisuuteen liittyviä muutoksia tulisi hallita?
Tarkista avaimet, todentajien vaihdot, isäntälaiteohjelmisto ja hyväksymissäännöt muutoshallinnan avulla. Päivitä uhka-analyysi ja toista uhkien testit, mukaan lukien virheiden käsittely ja palveluiden yhteensopivuus.


