

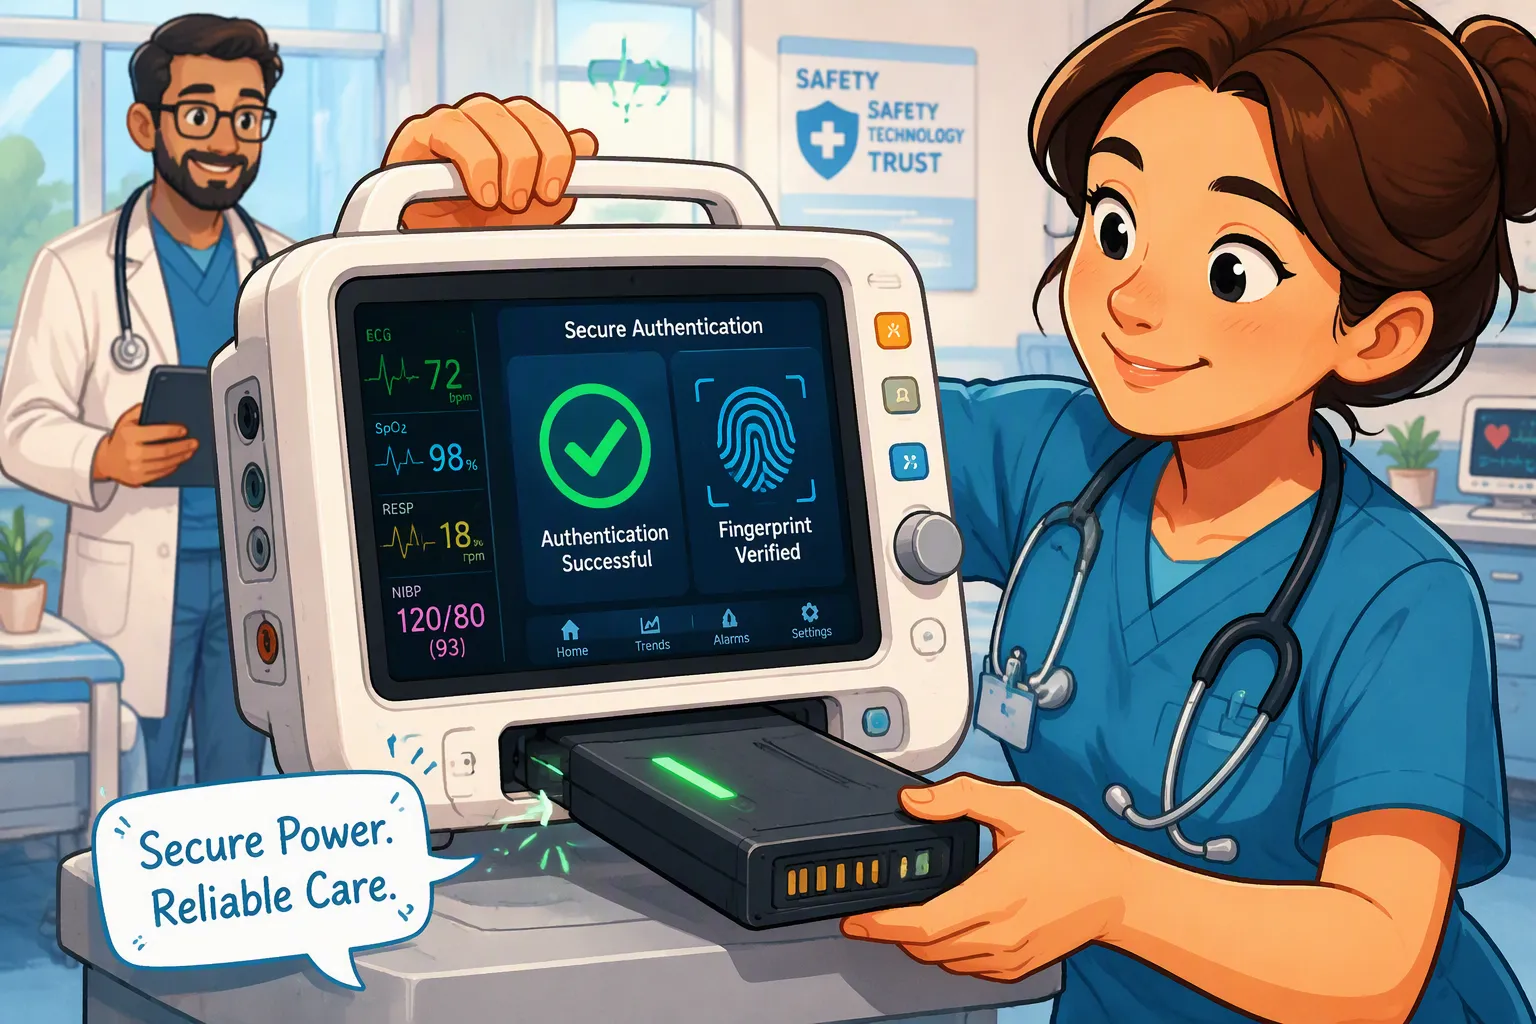
पोर्टेबल मेडिकल उपकरणों के लिए प्रतिस्थापन बैटरियों को केवल आवरण में फिट होने से कहीं अधिक कार्य करने चाहिए। उन्हें सही विद्युत सीमा, शक्ति क्षमता, संचार व्यवहार और सेवा इतिहास की आवश्यकता होती है। नकली लेबल या कॉपी किया गया मॉडल पहचानकर्ता इन अंतरों को छिपा सकता है।
के लिए कस्टम लिथियम बैटरी पैकप्रमाणीकरण किसी होस्ट को अधिकृत क्रेडेंशियल को सत्यापित करने में मदद कर सकता है। यह व्यापक संगतता और सुरक्षा रणनीति का एक हिस्सा है, न कि इस बात का प्रमाण कि प्रत्येक सेल स्वस्थ है या संपूर्ण डिवाइस अनुपालन करता है।
त्वरित जवाब: क्रिप्टोग्राफिक चुनौती-प्रतिक्रिया को अनुमोदित पैक कॉन्फ़िगरेशन, विद्युत सुरक्षा और डिवाइस-स्तरीय दोष प्रबंधन के साथ संयोजित करें। पठनीय सीरियल नंबर पहचान का साधन है, सुरक्षित प्रमाणीकरण नहीं। प्रमाणीकरण विफलता के परिणामस्वरूप जोखिम-मूल्यांकित प्रतिक्रिया होनी चाहिए, विशेषकर यदि चल रही प्रक्रिया को बाधित करने से खतरा उत्पन्न हो सकता है।
चाबी छीन लेना
पहचान, अनुकूलता और बैटरी की स्थिति की अलग-अलग जांच की जाती है।
एक संशोधित प्रमाणीकरण योजना का उपयोग करें और उत्पादन और सेवा के दौरान कुंजियों की सुरक्षा करें।
SMBus एक ट्रांसपोर्ट इंटरफेस है; सामान्य रजिस्टर रीड स्वचालित रूप से प्रमाणित नहीं होते हैं।
प्रमाणीकरण की स्थिति चाहे जो भी हो, बैटरी सुरक्षा को सक्रिय रखें।
तत्काल शटडाउन को सुरक्षित मानने के बजाय, असफल प्रमाणीकरण और संचार हानि की पुष्टि करें।
भाग 1: डिवाइस को क्या सत्यापित करना चाहिए, इसे परिभाषित करें
1.1 नकली और असंगत पैकेटों की पहचान करें
नकली पैक अपने स्रोत या प्राधिकरण के बारे में गलत जानकारी देता है। असली पैक भी किसी खास डिवाइस के साथ असंगत हो सकता है। इसके विपरीत, सही ढंग से प्रमाणित पैक में अपर्याप्त चार्ज, अत्यधिक प्रतिरोध या असमर्थित फर्मवेयर संस्करण हो सकता है। इन दोनों स्थितियों को एक समान न समझें।
रसायन विज्ञान, श्रृंखला संख्या, चार्ज वोल्टेज, वर्तमान सीमा, तापमान सीमा, कनेक्टर पिनआउट, यांत्रिक प्रतिधारण और संचार आवश्यकताओं को शामिल करते हुए एक अनुमोदित कॉन्फ़िगरेशन परिभाषित करें। अविश्वसनीय रसायन विज्ञान स्ट्रिंग को चार्ज करने की अनुमति के रूप में स्वीकार करने के बजाय, नियंत्रित इंजीनियरिंग रिकॉर्ड के आधार पर इनका सत्यापन करें।
1.2 स्वीकृति परतों को अलग करें
परत | सवाल | सीमा |
|---|---|---|
पहचान | किस मॉडल और सीरियल नंबर की जानकारी दी गई है? | पठनीय पहचानकर्ताओं की प्रतिलिपि बनाई जा सकती है। |
प्रमाणीकरण | क्या इस पैक में अधिकृत प्रमाण पत्र होने का प्रमाण है? | यह सीधे तौर पर कोशिका की गुणवत्ता या स्वास्थ्य की जांच नहीं करता है। |
अनुकूलता | क्या यह कॉन्फ़िगरेशन होस्ट के लिए स्वीकृत है? | नियंत्रित विन्यास नियमों की आवश्यकता होती है। |
तत्परता और सुरक्षा | क्या यह अब इच्छित भार को सुरक्षित रूप से सहन कर सकता है? | इसके लिए मापन, निदान और स्वतंत्र सुरक्षा की आवश्यकता होती है। |
भाग 2: प्रमाणीकरण आर्किटेक्चर का चयन करें
2.1 पहचान चुनौती-प्रतिक्रिया नहीं है
एक निश्चित आईडी, प्रतिरोधक कोड या निर्माता-नाम रजिस्टर चयन और इन्वेंट्री में सहायता कर सकता है, लेकिन जानबूझकर नकल करने के खिलाफ सीमित प्रतिरोध प्रदान करता है। चुनौती-प्रतिक्रिया डिज़ाइन में, होस्ट एक नई चुनौती जारी करता है और एक संरक्षित क्रेडेंशियल से जुड़ी क्रिप्टोग्राफिक प्रतिक्रिया को सत्यापित करता है। प्रोटोकॉल को संदेश प्रारूप, चुनौती निर्माण, नवीनता, समयसीमा और सत्यापन नियमों को परिभाषित करना आवश्यक है।
किसी गुप्त कोड और चुनौती कोड को जोड़कर और उन्हें हैश करके प्रमाणीकरण लागू न करें। विक्रेता द्वारा निर्दिष्ट और समीक्षित संरचना का उपयोग करें, जैसे कि समर्थित संदेश प्रमाणीकरण कोड या हस्ताक्षर योजना। टीआई के प्रमाणीकरण का अवलोकन यह पहचान संबंधी दृष्टिकोणों को क्रिप्टोग्राफिक दृष्टिकोणों से अलग करता है। SHA-1 के पुराने कार्यान्वयन मौजूद हैं, लेकिन नए डिज़ाइनों को डिफ़ॉल्ट रूप से SHA-1 का चयन करने के बजाय वर्तमान समर्थित विकल्पों और जीवनचक्र सुरक्षा आवश्यकताओं का मूल्यांकन करना चाहिए।
2.2 बस विश्वास स्थापित नहीं करती
SMBus, सिंगल-वायर इंटरफ़ेस या अन्य समर्थित ट्रांसपोर्ट प्रमाणीकरण संदेशों को भेज सकते हैं। चुनाव होस्ट और प्रमाणीकरणकर्ता के कार्यान्वयन पर निर्भर करता है। पैकेट त्रुटि जाँच संचरण त्रुटियों का पता लगा सकती है; यह क्रिप्टोग्राफिक प्रामाणिकता जाँच नहीं है।
किसी पैक को एक बार सफलतापूर्वक प्रमाणित करने से बाद में होने वाले प्रत्येक SOC या तापमान रजिस्टर रीड की प्रमाणीकरण प्रक्रिया स्वतः प्रमाणित नहीं हो जाती। यह निर्धारित करें कि थ्रेट मॉडल को बाद के संदेशों, सेशन बाइंडिंग या बार-बार सत्यापन के लिए अखंडता सुरक्षा की आवश्यकता है या नहीं। रिमूवल, रीसेट, स्लीप, फर्मवेयर अपडेट और बस रिकवरी के बाद व्यवहार को परिभाषित करें। दोनों एंडपॉइंट SMBus का उपयोग कर रहे हों तब भी विद्युत अनुकूलता और सॉफ़्टवेयर अंतरसंचालनीयता का परीक्षण करना आवश्यक है।
2.3 प्रोविजनिंग और क्रेडेंशियल्स की सुरक्षा करें
अद्वितीय बनाम साझा कुंजियों, सुरक्षित भंडारण, होस्ट-साइड सुरक्षा, प्रोविज़निंग एक्सेस, उत्पादन परीक्षण नियंत्रण और क्रेडेंशियल निरस्तीकरण का आकलन करें। पूरे फ्लीट में लीक हुई कुंजी कई पैकों को प्रभावित कर सकती है। पुनर्निर्मित पैक में प्रत्यारोपित एक प्रामाणिक चिप यह भी दर्शाती है कि केवल क्रेडेंशियल सत्यापन से प्रत्येक सेल के स्रोत का पता नहीं लगाया जा सकता है।
टीआई का कुंजी-पैकेजिंग उपकरण यह संगत गेजों के लिए सहायता प्रदान करने का एक उदाहरण प्रस्तुत करता है। संपूर्ण उत्पादन प्रक्रिया के लिए नियंत्रित प्राधिकरण, लेखापरीक्षा अभिलेख और एक पुनर्प्राप्ति योजना की आवश्यकता होती है। सेवा लॉग, लेबल या सामान्य विनिर्माण निर्यात में गोपनीय जानकारी का खुलासा न करें।
भाग 3: विद्युत सुरक्षा के साथ प्रमाणीकरण का समन्वय
3.1 सुरक्षा को स्वतंत्र रखें
RSI बीएमएस और सुरक्षा परिपथ हैंडशेक सफल हो या न हो, योग्य वोल्टेज, करंट और तापमान सीमाओं को स्वतंत्र रूप से लागू करना आवश्यक है। ईंधन मापन उपलब्ध चार्ज और रनटाइम का अनुमान लगाता है; प्रमाणीकरण एक क्रेडेंशियल संबंध स्थापित करता है। इनमें से कोई भी ओवरकरंट, शॉर्ट-सर्किट या थर्मल सुरक्षा का विकल्प नहीं है।
किसी पैक को स्वीकार करने से पहले, होस्ट द्वारा अपने संचार और प्रमाणीकरण सर्किट को बिजली प्रदान करने के तरीके का ध्यान रखें। प्रारंभिक जांच के दौरान अनजाने में चार्जिंग या उच्च-लोड संचालन से बचें, और सिग्नल पिन को बिजली रहित सर्किट को बैक-पावरिंग करने से रोकें।
3.2 सुरक्षित विफलता प्रतिक्रिया डिजाइन करें
अभी तक उपयोग में न आए उपकरण के मामले में, अस्वीकृति से ऑपरेशन शुरू करने या असमर्थित बैटरी को चार्ज करने में बाधा आ सकती है। रोगी की देखभाल के दौरान, अचानक कनेक्शन टूटना स्वयं खतरनाक हो सकता है। उपकरण के जोखिम विश्लेषण और आवश्यक प्रदर्शन के अनुसार अलार्म, बाधित चार्जिंग, सत्यापित वैकल्पिक स्रोत पर स्थानांतरण या नियंत्रित संचालन प्रतिबंध का आकलन करें।
असफल हैंडशेक को चुपचाप स्वीकार न करें, लेकिन हर टाइमआउट को जालसाजी का नाम भी न दें। संचार संबंधी त्रुटियों, असमर्थित संशोधनों, क्रेडेंशियल विफलताओं और अपर्याप्त बैटरी तत्परता के बीच अंतर स्पष्ट करें। सुरक्षा संबंधी संवेदनशील विवरणों का खुलासा किए बिना उपयोगी ऑपरेटर संदेश और सेवा रिकॉर्ड प्रदान करें।
भाग 4: संपूर्ण जीवनचक्र का सत्यापन करें
4.1 सकारात्मक और नकारात्मक मामलों की जांच करें
मामला | साक्ष्य एकत्र करना |
|---|---|
अनुमोदित कॉन्फ़िगरेशन | योग्य पैक, होस्ट और फर्मवेयर संशोधनों में सही स्वीकृति। |
पहचान पत्रों की प्रतियां बनाई गईं और प्रतिक्रियाएं दर्ज की गईं। | परिभाषित खतरे के मॉडल के भीतर अनधिकृत क्रेडेंशियल्स और रीप्ले प्रयासों को अस्वीकार करना। |
ठंडा, खाली या पुराना पैक | विश्वसनीय संचार, सही तैयारी संबंधी निर्णय और सत्ता का हस्तांतरण। |
बस टाइमआउट, रीसेट और आंशिक सम्मिलन | सीमित पुनर्प्राप्ति, अलार्म और सुरक्षित स्रोत चयन। |
प्रोविजनिंग और फर्मवेयर में बदलाव | नियंत्रित कुंजी प्रबंधन, अनुकूलता और प्रतिगमन परिणाम। |
सक्रिय उपयोग के दौरान विफलता | डिवाइस की कार्यप्रणाली और त्रुटि प्रतिक्रिया जोखिम नियंत्रणों के अनुरूप बनी रहती है। |
4.2 सुरक्षा को गुणवत्तापूर्ण अभिलेखों से जोड़ें
पैक सीरियल नंबर, स्वीकृत बीओएम, सेल लॉट, फर्मवेयर, परीक्षण परिणाम और क्रेडेंशियल प्रोविजनिंग स्थिति के बीच ट्रेसिबिलिटी बनाए रखें। रूटीन ट्रेसिबिलिटी रिकॉर्ड में गुप्त कुंजियों को संग्रहित करने से बचें। अधिकृत प्रतिस्थापन, मरम्मत, निरस्तीकरण और सेवा समाप्ति की प्रक्रिया को कैसे संभाला जाए, इसे परिभाषित करें।
प्रमाणीकरण ISO 13485 या IEC 60601-1 द्वारा अनिवार्य सार्वभौमिक आवश्यकता नहीं है। लागू गुणवत्ता, उपकरण सुरक्षा और साइबर सुरक्षा आवश्यकताएँ उत्पाद और बाज़ार पर निर्भर करती हैं। इसी प्रकार, बैटरी सुरक्षा परीक्षण रिपोर्ट होस्ट के प्रमाणीकरण तर्क को प्रमाणित नहीं करती है। योजना को उपकरण निर्माता और योग्य समीक्षकों के साथ समन्वयित करें।
एक नए के लिए चिकित्सा बैटरी परियोजनाहोस्ट इंटरफेस, स्वीकृति नियम, सुरक्षा उद्देश्य और विफलता प्रतिक्रिया को पहले से ही निर्दिष्ट करें। अनुकूलित बैटरी समाधान पर चर्चा करें इंटरफेस को अंतिम रूप देने से पहले इंजीनियरिंग टीम के साथ परामर्श करें।
सामान्य प्रश्न
क्या प्रमाणीकरण से यह साबित होता है कि बैटरी सुरक्षित है?
नहीं। यह लागू योजना के तहत एक अधिकृत प्रमाण पत्र को सत्यापित करता है। सेल योग्यता, अनुकूलता, सुरक्षा, आयु निर्धारण मूल्यांकन और डिवाइस सत्यापन अभी भी आवश्यक हैं।
क्या नकली उत्पादों को रोकने के लिए सीरियल नंबर ही काफी है?
नहीं। पठनीय सीरियल नंबर की प्रतिलिपि बनाई जा सकती है। यह ट्रेसबिलिटी में सहायक होता है, लेकिन स्वामित्व के क्रिप्टोग्राफिक प्रमाण के बराबर नहीं है।
क्या प्रमाणीकरण के लिए SMBus का उपयोग करना अनिवार्य है?
नहीं। चयनित होस्ट और प्रमाणीकरणकर्ता द्वारा समर्थित परिवहन का उपयोग करें। विद्युत व्यवहार और प्रमाणीकरण संदेश विनिमय को स्पष्ट रूप से परिभाषित करें।
क्या प्रमाणीकरण विफल होने के तुरंत बाद डिवाइस बंद हो जाना चाहिए?
स्वचालित रूप से नहीं। जोखिम-मूल्यांकित प्रतिक्रिया का चयन करें जो सक्रिय उपयोग के दौरान अधिक खतरा पैदा किए बिना अपुष्ट पैक की समस्या का समाधान करे।
क्या प्रमाणित पैक असंगत हो सकता है?
हाँ। यह किसी अन्य अनुमोदित उत्पाद परिवार से संबंधित हो सकता है या इसमें असमर्थित कॉन्फ़िगरेशन हो सकता है। कृपया क्रेडेंशियल से अलग संगतता की जाँच करें।
सुरक्षा संबंधी परिवर्तनों को कैसे नियंत्रित किया जाना चाहिए?
परिवर्तन नियंत्रण के माध्यम से कुंजियों, प्रमाणीकरणकर्ता प्रतिस्थापनों, होस्ट फर्मवेयर और स्वीकृति नियमों की समीक्षा करें। खतरे के विश्लेषण को अपडेट करें और प्रभावित परीक्षणों को दोहराएं, जिसमें विफलता प्रबंधन और सेवा अनुकूलता शामिल हैं।


