

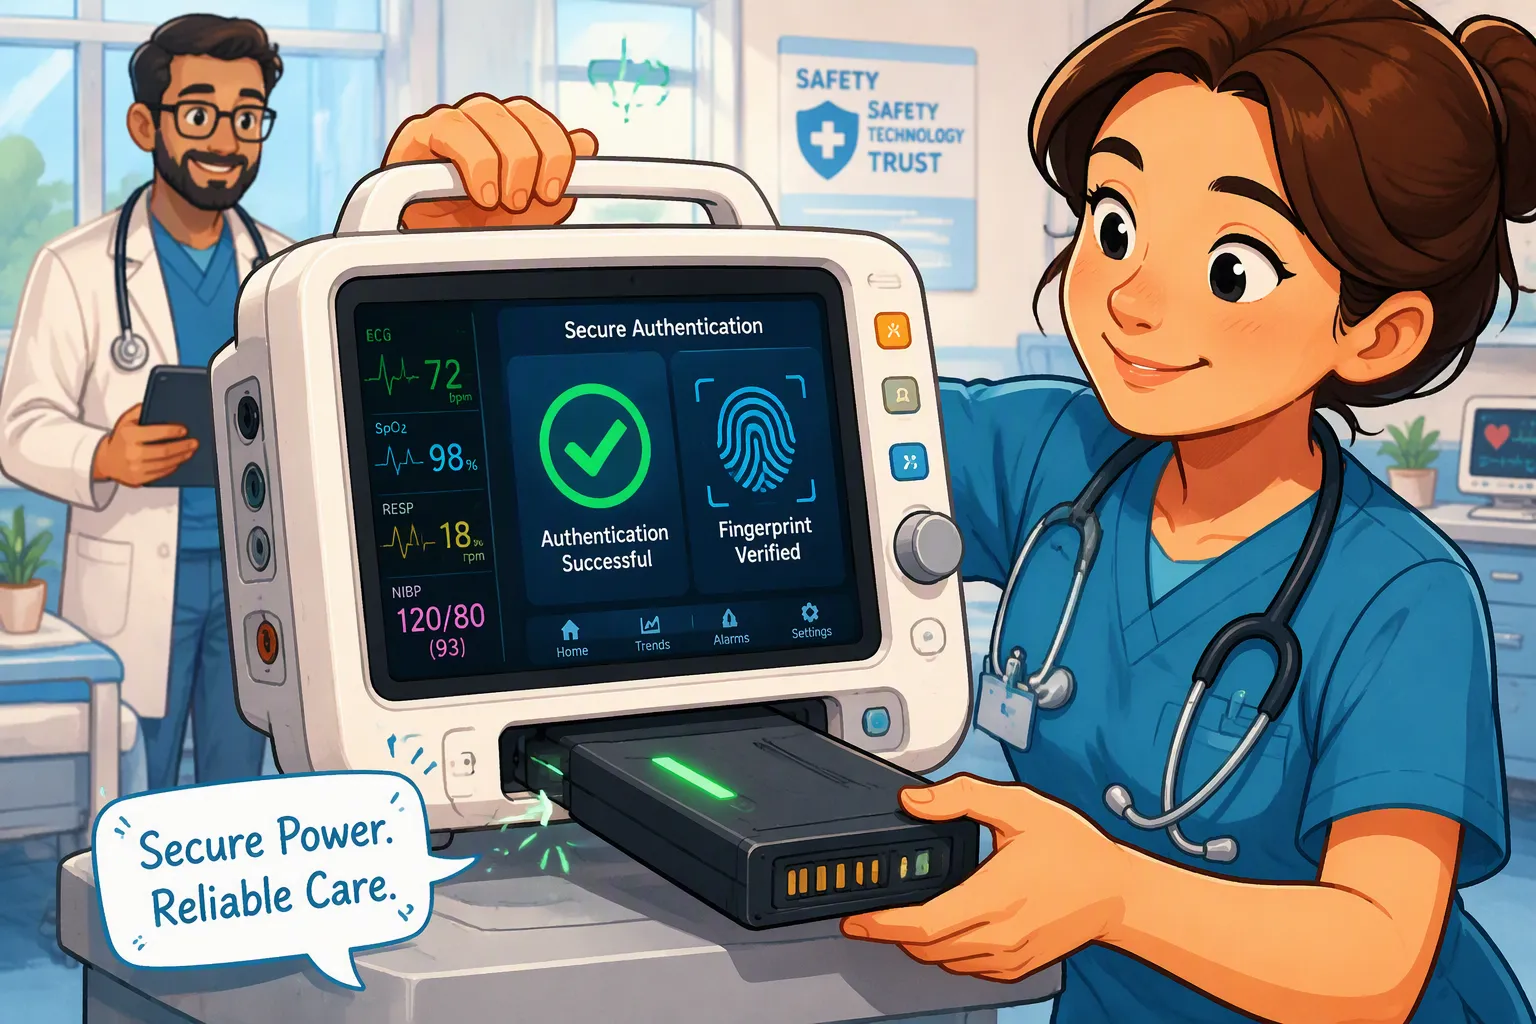
Vervangende batterijen voor draagbare medische apparaten moeten aan meer eisen voldoen dan alleen dat ze in de behuizing passen. Ze moeten de juiste elektrische limieten, vermogenscapaciteit, communicatiegedrag en onderhoudshistorie hebben. Een vervalst label of een gekopieerde modelaanduiding kan deze verschillen verbergen.
Bij aangepaste lithium-batterijpakkettenAuthenticatie kan een host helpen bij het verifiëren van een geautoriseerde referentie. Het is een onderdeel van een bredere compatibiliteits- en veiligheidsstrategie, en geen bewijs dat elke cel gezond is of dat het hele apparaat voldoet aan de vereisten.
Snel antwoord: Combineer cryptografische uitdaging-antwoordmechanismen met een goedgekeurde pakketconfiguratie, elektrische beveiliging en foutafhandeling op apparaatniveau. Een leesbaar serienummer dient ter identificatie, niet als veilige authenticatie. Een mislukte authenticatie moet leiden tot een op risico's gebaseerde reactie, met name als het onderbreken van een lopende procedure een gevaar zou opleveren.
Key Takeaways
Identiteit, compatibiliteit en batterijstatus worden afzonderlijk gecontroleerd.
Gebruik een beproefd authenticatieschema en bescherm sleutels gedurende het gehele productieproces en de service.
SMBus is een transportinterface; gewone registerleesbewerkingen worden niet automatisch geverifieerd.
Houd de batterijbescherming actief, ongeacht de authenticatiestatus.
Valideer mislukte authenticatie en communicatieverlies zonder ervan uit te gaan dat onmiddellijke afsluiting veilig is.
Deel 1: Definieer wat het apparaat moet verifiëren
1.1 Onderscheid namaak- en incompatibele verpakkingen
Een namaakpakket geeft een onjuiste informatie over de herkomst of autorisatie. Een legitiem vervangend pakket kan nog steeds incompatibel zijn met een bepaald apparaat. Omgekeerd kan een correct geauthenticeerd pakket onvoldoende lading, een te hoge weerstand of een niet-ondersteunde firmwareversie hebben. Beschouw deze situaties niet als gelijkwaardig.
Definieer een goedgekeurde configuratie die de volgende aspecten omvat: chemische samenstelling, aantal series, laadspanning, stroomlimieten, temperatuurlimieten, connectorpinbezetting, mechanische bevestiging en communicatievereisten. Valideer deze aan de hand van gecontroleerde technische documentatie in plaats van een onbetrouwbare chemische samenstelling als toestemming voor het laden te accepteren.
1.2 Scheid de acceptatielagen
Verschillende Lagen | Vraag | Beperking |
|---|---|---|
Identificatie | Welk model en serienummer worden vermeld? | Leesbare identificatoren kunnen worden gekopieerd. |
authenticatie | Bewijst de rugzak dat men in het bezit is van een geautoriseerd legitimatiebewijs? | De kwaliteit of gezondheid van de cellen wordt niet direct gecontroleerd. |
Compatibiliteit | Is deze configuratie goedgekeurd voor de host? | Vereist gecontroleerde configuratieregels. |
Paraatheid en bescherming | Kan het de beoogde belasting nu veilig dragen? | Vereist metingen, diagnose en onafhankelijke beveiliging. |
Deel 2: Kies een authenticatiearchitectuur
2.1 Identificatie is geen uitdaging-antwoord-systeem
Een vast ID, weerstandscode of fabrikantnaamregister kan selectie en inventarisatie ondersteunen, maar biedt beperkte bescherming tegen opzettelijk kopiëren. In een challenge-response-ontwerp geeft de host een nieuwe uitdaging uit en verifieert een cryptografische reactie die is gekoppeld aan een beveiligde referentie. Het protocol moet de berichtindeling, het genereren van de uitdaging, de actualiteit, de time-out en de verificatieregels definiëren.
Implementeer authenticatie niet door simpelweg een geheim en een uitdaging samen te voegen en te hashen. Gebruik de door de leverancier gespecificeerde en gecontroleerde constructie, zoals een ondersteunde berichtauthenticatiecode of een ondertekeningsschema. Authenticatieoverzicht van TI Dit onderscheidt identificatiemethoden van cryptografische benaderingen. Er bestaan nog steeds oudere SHA-1-implementaties, maar bij nieuwe ontwerpen moeten de huidige ondersteunde opties en de beveiligingsvereisten gedurende de levenscyclus worden geëvalueerd, in plaats van standaard voor SHA-1 te kiezen.
2.2 De bus wekt geen vertrouwen
SMBus, een single-wire interface of een ander ondersteund transportmechanisme kan authenticatieberichten verzenden. De keuze hangt af van de host en de implementatie van de authenticatie-eenheid. Foutcontrole op pakketten kan transmissiefouten detecteren; het is geen cryptografische authenticatiecontrole.
Het eenmaal succesvol authenticeren van een pakket garandeert niet automatisch de authenticatie van elke latere SOC- of temperatuurregisteruitlezing. Bepaal of het dreigingsmodel integriteitsbescherming nodig heeft voor volgende berichten, sessiebinding of herhaalde verificatie. Definieer het gedrag na verwijdering, reset, slaapstand, firmware-update en busherstel. Elektrische compatibiliteit en software-interoperabiliteit moeten nog steeds worden getest, zelfs wanneer beide eindpunten SMBus gebruiken.
2.3 Bescherming van provisioning en inloggegevens
Beoordeel unieke versus gedeelde sleutels, veilige opslag, bescherming aan de hostzijde, toegangsbeheer, productietestcontroles en intrekking van referenties. Een gelekte sleutel die de hele vloot beïnvloedt, kan veel packs treffen. Een authentieke chip die in een gereviseerd pack wordt geplaatst, illustreert ook waarom referentievalidatie alleen niet voldoende is om de oorsprong van elke cel vast te stellen.
TI's tool voor het samenstellen van sleutelpakketten Dit is een voorbeeld van het bieden van ondersteuning voor compatibele meters. Het volledige productieproces vereist nog steeds gecontroleerde autorisatie, auditregistraties en een herstelplan. Maak geen geheimen openbaar in servicelogboeken, labels of reguliere productie-exportdocumenten.
Deel 3: Authenticatie coördineren met stroomveiligheid
3.1 Houd de bescherming onafhankelijk
De BMS en beveiligingscircuits Er moeten gekwalificeerde spannings-, stroom- en temperatuurlimieten worden gehandhaafd, ongeacht of een handshake slaagt. Brandstofmeting schat de beschikbare lading en looptijd; authenticatie legt een relatie tussen de betrokken partijen vast. Geen van beide is een vervanging voor overstroom-, kortsluitings- of thermische beveiliging.
Houd rekening met de manier waarop de host zijn communicatie- en authenticatiecircuits van stroom voorziet voordat u een accupakket accepteert. Voorkom onbedoeld opladen of gebruik onder hoge belasting tijdens de eerste controles en voorkom dat signaalpinnen een niet-gevoed circuit van stroom voorzien.
3.2 Ontwerp een veilige reactie op storingen
Bij een apparaat dat nog niet in gebruik is, kan een afwijzing voorkomen dat een bewerking wordt gestart of dat een niet-ondersteund accupakket wordt opgeladen. Tijdens actieve patiëntenzorg kan een abrupte ontkoppeling op zichzelf gevaarlijk zijn. Beoordeel een alarm, een geblokkeerde laadprocedure, de overschakeling naar een geverifieerde alternatieve bron of een gecontroleerde bedrijfsbeperking op basis van de risicoanalyse en de essentiële prestaties van het apparaat.
Accepteer een mislukte handshake niet stilzwijgend, maar bestempel ook niet elke time-out als vervalsing. Maak onderscheid tussen communicatiefouten, niet-ondersteunde revisies, authenticatiefouten en onvoldoende batterijstatus. Verstrek nuttige operatorberichten en servicegegevens zonder gevoelige beveiligingsinformatie prijs te geven.
Deel 4: Valideer de volledige levenscyclus
4.1 Testpositieve en -negatieve gevallen
SITUATIE | Te verzamelen bewijsmateriaal |
|---|---|
Goedgekeurde configuraties | Correcte acceptatie voor alle gekwalificeerde pakket-, host- en firmwareversies. |
Gekopieerde identiteitsbewijzen en opgenomen antwoorden | Het afwijzen van ongeautoriseerde inloggegevens en pogingen tot herhaling binnen het gedefinieerde dreigingsmodel. |
Koude, uitgeputte of verouderde verpakking | Betrouwbare communicatie, correcte beslissingen over paraatheid en machtsoverdracht. |
Bustime-out, reset en gedeeltelijke invoeging | Begrensd herstel, alarmen en veilige bronselectie. |
Inrichting en firmwarewijzigingen | Gecontroleerde sleutelafhandeling, compatibiliteits- en regressietestresultaten. |
Storing tijdens actief gebruik | De werking van het apparaat en de reactie op storingen blijven consistent met de risicobeheersingsmaatregelen. |
4.2 Koppel beveiliging aan kwaliteitsregistraties
Zorg voor traceerbaarheid tussen het serienummer van het pakket, de goedgekeurde stuklijst (BOM), de celbatch, de firmware, de testresultaten en de status van de authenticatie. Vermijd het opslaan van geheime sleutels in standaard traceerbaarheidsgegevens. Definieer hoe geautoriseerde vervangingen, reparaties, intrekkingen en service aan het einde van de levensduur worden afgehandeld.
Authenticatie is geen universele vereiste die wordt opgelegd door ISO 13485 of IEC 60601-1. De toepasselijke kwaliteits-, apparaatveiligheids- en cybersecurity-eisen zijn afhankelijk van het product en de markt. Een batterijveiligheidstestrapport valideert evenmin de authenticatielogica van de host. Stem het plan af met de apparaatfabrikant en gekwalificeerde beoordelaars.
Voor een nieuwe medisch batterijprojectSpecificeer vroegtijdig de hostinterface, acceptatieregels, beveiligingsdoelstellingen en de reactie op fouten. Bespreek een batterijoplossing op maat. in overleg met het engineeringteam voordat de interface wordt vastgelegd.
FAQ
Bewijst authenticatie dat een batterij veilig is?
Nee. Het verifieert een geautoriseerde legitimatie volgens het ingevoerde schema. Celkwalificatie, compatibiliteit, bescherming, verouderingsbeoordeling en apparaatvalidatie blijven noodzakelijk.
Is een serienummer voldoende om namaak te voorkomen?
Nee. Een leesbaar serienummer kan worden gekopieerd. Het biedt weliswaar een traceerbaarheidsfunctie, maar is niet gelijkwaardig aan cryptografisch bewijs van bezit.
Moet authenticatie via SMBus verlopen?
Nee. Gebruik het transport dat wordt ondersteund door de geselecteerde host en authenticatieprovider. Definieer expliciet het elektrische gedrag en de uitwisseling van authenticatieberichten.
Moet het apparaat direct uitschakelen als de authenticatie mislukt?
Niet automatisch. Selecteer een op risico's gebaseerde reactie die de niet-geverifieerde verpakking aanpakt zonder een groter gevaar te creëren tijdens actief gebruik.
Kan een geauthenticeerd pakket incompatibel zijn?
Ja. Het kan tot een andere goedgekeurde productfamilie behoren of een niet-ondersteunde configuratie hebben. Controleer de compatibiliteit los van de inloggegevens.
Hoe moeten beveiligingsgerelateerde wijzigingen worden beheerd?
Controleer sleutels, vervangingen van authenticatiemethoden, hostfirmware en acceptatieregels via wijzigingsbeheer. Werk de dreigingsanalyse bij en herhaal de betreffende tests, inclusief foutafhandeling en servicecompatibiliteit.


