

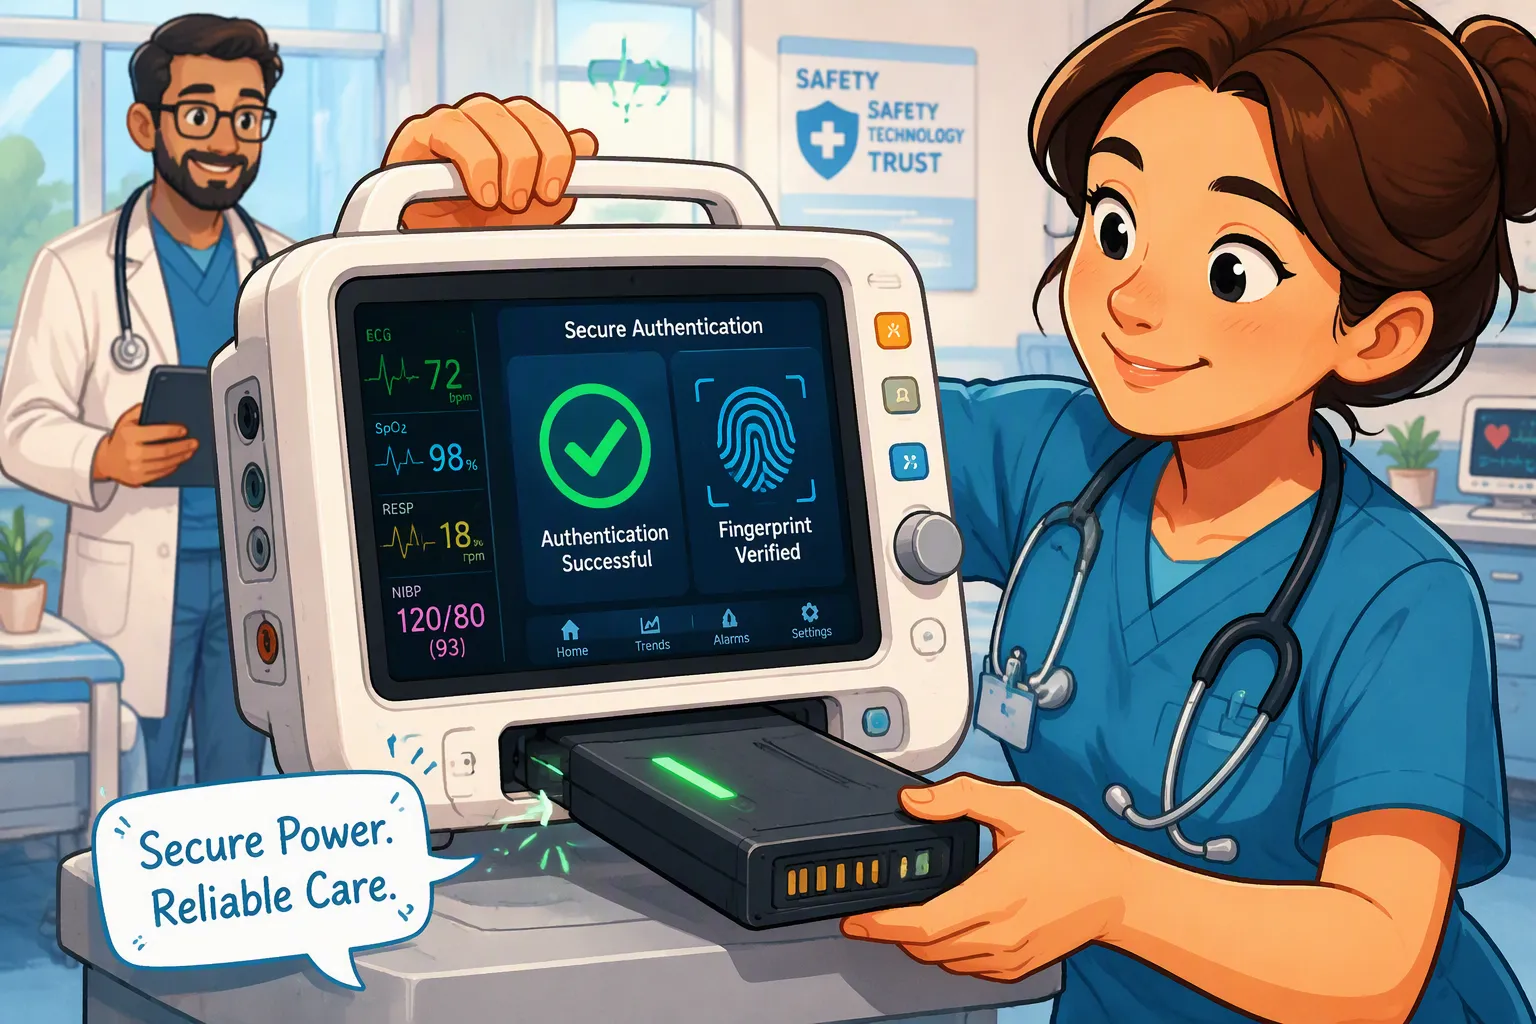
Запасні батареї для портативних медичних пристроїв повинні мати більше можливостей, ніж просто відповідати корпусу. Вони повинні мати правильні електричні обмеження, потужність, комунікаційні характеристики та історію обслуговування. Підроблена етикетка або скопійований ідентифікатор моделі можуть приховати ці відмінності.
Для спеціальні літієві акумулятори, автентифікація може допомогти хосту перевірити авторизовані облікові дані. Це одна з частин ширшої стратегії сумісності та безпеки, а не доказ того, що кожна комірка справна або що весь пристрій відповідає вимогам.
Швидка відповідь: Поєднуйте криптографічний запит-відповідь із затвердженою конфігурацією пакета, електричним захистом та обробкою помилок на рівні пристрою. Читабельний серійний номер є ідентифікатором, а не безпечною автентифікацією. Невдача автентифікації повинна призвести до реагування з оцінкою ризику, особливо якщо переривання поточної процедури створює небезпеку.
Ключові винесення
Ідентифікація, сумісність та стан батареї – це окремі перевірки.
Використовуйте перевірену схему автентифікації та захищайте ключі протягом усього виробництва та обслуговування.
SMBus — це транспортний інтерфейс; звичайні зчитування регістрів не автентифікуються автоматично.
Залишати захист батареї активним незалежно від стану автентифікації.
Перевіряти невдалу автентифікацію та втрату зв'язку, не припускаючи, що негайне вимкнення є безпечним.
Частина 1: Визначте, що має перевіряти пристрій
1.1 Розрізнення підроблених та несумісних упаковок
Підроблений блок живлення неправдиво представляє своє походження або авторизацію. Законний замінник все ще може бути несумісним з певним пристроєм. І навпаки, правильно автентифікований блок живлення може мати недостатній заряд, надмірний опір або непідтримувану версію прошивки. Не розглядайте ці умови як еквівалентні.
Визначте затверджену конфігурацію, що охоплює хімічний склад, кількість послідовних з'єднань, напругу заряду, обмеження струму, обмеження температури, розташування контактів роз'єму, механічне утримання та вимоги до зв'язку. Перевірте їх відповідно до контрольованих інженерних записів, а не приймайте ненадійний рядок хімічного складу як дозвіл на зарядку.
1.2 Розділіть рівні прийняття
шар | Питання | Обмеження |
|---|---|---|
Ідентифікація | Яка модель та серійний номер вказані? | Читабельні ідентифікатори можна копіювати. |
Authentication | Чи демонструє зграя наявність уповноваженого посвідчення? | Не перевіряє безпосередньо якість або здоров'я клітин. |
Сумісність | Чи схвалена ця конфігурація для хоста? | Вимагає правил контрольованої конфігурації. |
Готовність та захист | Чи може воно безпечно витримувати передбачуване навантаження зараз? | Потрібні вимірювання, діагностика та незалежний захист. |
Частина 2: Виберіть архітектуру автентифікації
2.1 Ідентифікація не є запитом-відповіддю
Фіксований ідентифікатор, код резистора або регістр назви виробника може підтримувати вибір та інвентаризацію, але пропонує обмежений захист від навмисного копіювання. У схемі «запит-відповідь» хост видає новий запит і перевіряє криптографічну відповідь, пов'язану із захищеними обліковими даними. Протокол повинен визначати формат повідомлення, генерацію запиту, свіжість, тайм-аут і правила перевірки.
Не реалізуйте автентифікацію шляхом простого об'єднання секретного коду та виклику та їх хешування. Використовуйте визначену постачальником, перевірену конструкцію, таку як підтримуваний код автентифікації повідомлень або схему підпису. Огляд автентифікації від TI відрізняє ідентифікацію від криптографічних підходів. Існують застарілі реалізації SHA-1, але нові розробки повинні оцінювати поточні підтримувані опції та вимоги безпеки життєвого циклу, а не вибирати SHA-1 за замовчуванням.
2.2 Автобус не створює довіри
SMBus, однопровідний інтерфейс або інший підтримуваний транспорт можуть передавати повідомлення автентифікації. Вибір залежить від реалізації хоста та автентифікатора. Перевірка помилок пакетів може виявляти помилки передачі; це не криптографічна перевірка автентичності.
Успішна одноразова автентифікація пакета не призводить до автоматичної автентифікації кожного наступного зчитування SOC або регістру температури. Визначте, чи потребує модель загрози захисту цілісності для наступних повідомлень, прив'язки сеансу або повторної перевірки. Визначте поведінку після видалення, скидання, сну, оновлення прошивки та відновлення шини. Електрична сумісність та сумісність програмного забезпечення все ще потребують тестування, навіть коли обидві кінцеві точки використовують SMBus.
2.3 Захист ініціалізації та облікових даних
Оцініть унікальні та спільні ключі, безпечне сховище, захист на стороні хоста, надання доступу, контроль виробничого тестування та анулювання облікових даних. Витік ключа для всього парку даних може вплинути на багато пакетів. Автентичний чіп, пересаджений у відновлений пакет, також ілюструє, чому лише перевірка облікових даних не може встановити походження кожної комірки.
Інструмент для пакування ключів від TI наводить один із прикладів забезпечення підтримки сумісних вимірювальних приладів. Весь виробничий процес все ще потребує контрольованої авторизації, аудиторських записів та плану відновлення. Не розголошуйте секрети в журналах обслуговування, на етикетках або звичайних виробничих експортах.
Частина 3: Координація автентифікації з безпекою живлення
3.1 Збереження незалежності захисту
Команда BMS та схеми захисту повинні забезпечувати дотримання кваліфікованих обмежень напруги, струму та температури незалежно від того, чи успішно було проведено квитування. Вимірювання рівня палива оцінює доступний заряд та час роботи; автентифікація встановлює облікові дані. Жоден з них не замінює захист від перевантаження по струму, короткого замикання або перегріву.
Враховуйте, як хост живить свої комунікаційні та автентифікаційні схеми перед прийняттям пакету. Уникайте ненавмисного заряджання або роботи з високим навантаженням під час початкових перевірок та запобігайте зворотному живленню сигнальних контактів для неживленої схеми.
3.2 Розробка безпечної реакції на збій
Для пристрою, який ще не використовується, відмова може перешкодити початку операції або заряджання непідтримуваного акумулятора. Під час активного догляду за пацієнтом раптове відключення саме по собі може бути небезпечним. Оцініть тривогу, заборону заряджання, перехід на перевірене альтернативне джерело або контрольоване обмеження роботи відповідно до аналізу ризиків пристрою та основних характеристик.
Не приймайте мовчки невдале рукостискання, але й не позначайте кожен тайм-аут як підробку. Розрізняйте помилки зв'язку, непідтримувані версії, збої облікових даних та недостатню готовність акумулятора. Надавайте корисні повідомлення оператора та записи про обслуговування, не розголошуючи конфіденційні дані безпеки.
Частина 4: Перевірка повного життєвого циклу
4.1 Випадки позитивного та негативного тесту
випадок | Докази для збору |
|---|---|
Затверджені конфігурації | Правильне прийняття кваліфікованих версій пакета, хоста та прошивки. |
Скопійовані ідентифікатори та записані відповіді | Відхилення несанкціонованих облікових даних та спроб повторного відтворення в межах визначеної моделі загроз. |
Холодний, виснажений або старий пакет | Надійний зв'язок, правильні рішення щодо готовності та передача влади. |
Тайм-аут шини, скидання та часткове введення | Обмежене відновлення, тривоги та вибір безпечного джерела. |
Зміни в підготовці та прошивці | Контрольована обробка ключів, сумісність та результати регресії. |
Збій під час активного використання | Функціонування пристрою та реакція на несправності залишаються відповідними заходам контролю ризиків. |
4.2 Зв'язок безпеки із записами якості
Забезпечте відстеження серійного номера упаковки, затвердженої специфікації товару (BOM), партії елементів, прошивки, результатів тестів та статусу надання облікових даних. Уникайте зберігання секретних ключів у звичайних записах відстеження. Визначте, як обробляються авторизовані заміни, ремонт, анулювання та обслуговування після закінчення терміну служби.
Автентифікація не є універсальною вимогою, що встановлюється стандартами ISO 13485 або IEC 60601-1. Застосовувані вимоги щодо якості, безпеки пристроїв та кібербезпеки залежать від продукту та ринку. Звіт про випробування безпеки батареї також не підтверджує логіку автентифікації хоста. Узгодьте план з виробником пристрою та кваліфікованими рецензентами.
Для нового проект медичних батарей, вкажіть інтерфейс хоста, правила прийняття, цілі безпеки та завчасне реагування на збої. Обговоріть індивідуальне рішення для акумуляторів з командою інженерів перед заморожуванням інтерфейсу.
FAQ
Чи доводить автентифікація безпеку акумулятора?
Ні. Він перевіряє авторизовані облікові дані згідно з впровадженою схемою. Кваліфікація комірок, сумісність, захист, оцінка старіння та валідація пристрою залишаються необхідними.
Чи достатньо серійного номера, щоб запобігти підробці?
Ні. Зчитуваний серійний номер можна скопіювати. Це підтримує відстеження, але не є еквівалентом криптографічному доказу володіння.
Чи повинна автентифікація використовувати SMBus?
Ні. Використовуйте транспорт, що підтримується вибраним хостом та автентифікатором. Чітко визначте електричну поведінку та обмін повідомленнями автентифікації.
Чи має пристрій негайно вимикатися після невдалої автентифікації?
Не автоматично. Виберіть оцінений ризик, який стосується неперевіреної упаковки, не створюючи більшої небезпеки під час активного використання.
Чи може автентифікований пакет бути несумісним?
Так. Можливо, він належить до іншого затвердженого сімейства продуктів або має непідтримувану конфігурацію. Перевірте сумісність окремо від облікових даних.
Як слід контролювати зміни, пов'язані з безпекою?
Перевірте ключі, заміни автентифікаторів, прошивку хоста та правила прийняття за допомогою контролю змін. Оновіть аналіз загроз та повторіть уражені тести, включаючи обробку збоїв та сумісність служб.


