

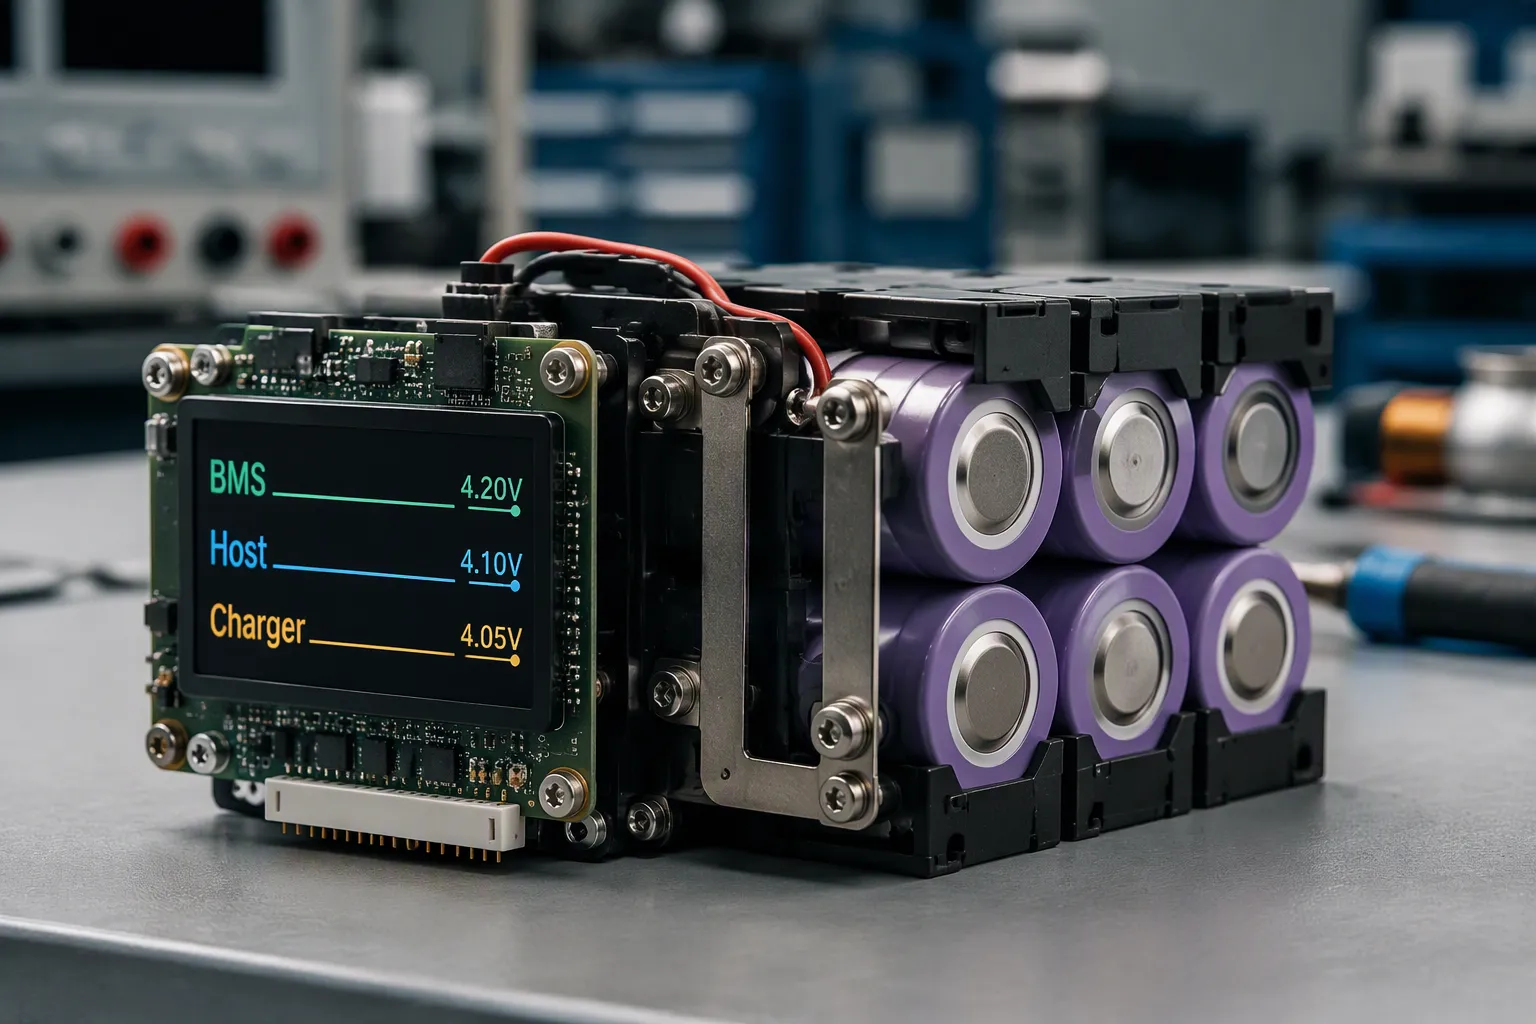
Beskyttelseskoordinering betyder at holde normal drift inden for de godkendte celle- og pakkegrænser, samtidig med at der defineres en sikker reaktion på fejl. Det er ikke en universel regel, at opladeren altid reagerer først, værten derefter og BMS'en sidst. En kortslutning kan kræve øjeblikkelig hardwarebeskyttelse, før værten kan reagere.
Del 1: Adskil driftsstyring fra fejlbeskyttelse
1.1 Definer den normale driftskonvolut
Start med de godkendte cellespecifikationer, serie- og parallelkonfiguration, termisk design og belastningsprofil. Registrer tilladte opladnings- og afladningsforhold separat. Pakkestrøm, cellegruppespænding og sensortemperatur er forskellige størrelser og kræver separate grænser.
Opladeren skal regulere inden for det godkendte opladningsområde. Under almindelig afladning skal værten reducere belastningen, udløse alarm eller lukke ned, før en undgåelig underspændingsudløsning. Dette berettiger ikke til at udsætte akut beskyttelse.
1.2 Tildel hver beskyttelsesfunktion
Et PCM eller BMS kan afbryde opladning, afladning eller begge dele, afhængigt af dets kredsløb. Overvågning, balancering, kommunikation og sekundær beskyttelse afhænger af implementeringen. Temperaturmåling på udvalgte steder betyder ikke, at hver celletemperatur måles.
Gennemgå den faktiske BMS- og PCM-arkitektur i stedet for at udlede funktioner fra dens navn.
Del 2: Byg en tærskelkoordinationsmatrix
2.1 Inkluder tolerancer og målesteder
For hver tilstand skal du dokumentere normale kontrolgrænser, advarselsniveauer, beskyttelsestærskler, detektionsforsinkelse, genoprettelsestærskel og ansvarlig regulator. Inkluder garanteret målenøjagtighed, konfigurationsopløsning, drift- og koblingstolerancer. Brug minimums- og maksimumsgrænser, ikke kun typiske værdier.
Opladerens udgangsspænding er ikke nødvendigvis den spænding, der måles ved celleterminalerne. Ledningsføringer, forbindelser og afbrydere bidrager til strømafhængige fald. En spændingsaflæsning på pakkeniveau kan skjule en svag seriegruppe.
2.2 Kontrollér timing og hysterese
Sammenlign opstarts- og motorimpulser med cellens, MOSFET'ens, sikringens og forbindelsens egenskaber. Øg ikke overstrømsforsinkelsen blot for at undgå uønskede udløsninger. Bekræft, at alle komponenter forbliver inden for den tilladte elektriske og termiske belastning under hele hændelsen.
Hysterese- og genoprettelsesforhold bør forhindre gentagne tænd/sluk-cyklusser nær en grænse. Afgør, om genoprettelsen kræver tilslutning af oplader, fjernelse af belastning, en kommando, afkøling eller serviceindgriben.
Del 3: Koordiner oplader og vært
3.1 Opladning og afladning kræver forskellig logik
Under opladning skal regulatorens tolerancer kontrolleres i forhold til cellegrænser og beskyttelsestærskler. Under afladning skal det sikres, at værten har tilstrækkelig tid og energi til den tilsigtede kontrollerede stop. Der findes ikke et enkelt stigende spændingshierarki, der beskriver begge tilfælde.
Ændring fra NMC til LiFePO4, LCO eller LMO er ikke blot en tærskelsubstitution. Genvurder cellegrænser, brugbart spændingsområde, strømkapacitet og systemadfærd for det valgte varenummer.
3.2 Definer kommunikationsfejl
Angiv timeout-detektion, håndtering af forældede data og sikker fallback-adfærd. En sikker reaktion kan involvere belastningsreduktion, en alarm, et kontrolleret stop eller uafhængige strømkontinuitetsforanstaltninger. Krav til medicinsk essentiel ydeevne skal komme fra enhedens risikoanalyse; en automatisk nedlukning er ikke altid det sikreste resultat.
Del 4: Valider fejl og afhjælpning
4.1 Test af realistiske betjeningshjørner
Brug kontrolleret udstyr og kvalificeret personale til at teste relevante spændings-, belastnings-, ladetilstands- og temperaturhjørner. Registrer cellegruppespændinger, pakkestrøm, koblingsstatus, værtsrespons og tidsstempler. Inkluder ældede eller højmodstandsforhold, hvor valideringsplanen kræver det.
Simuler kommunikationstab, sensorfejl og unormal opladeradfærd ved hjælp af en sikker fejlinjektionsplan. Udfør ikke ukontrollerede kortslutninger eller bypass af beskyttelseskredsløb på en samlet pakke.
4.2 Ændringer i kontrolkonfigurationen
Hold den godkendte beskyttelseskonfiguration under revisionskontrol. Ændringer af celler, firmware, oplader, sensorer eller værtsbelastninger kræver en konsekvensanalyse, der definerer de nødvendige regressionstest. Ikke alle uafhængige firmwareændringer kræver gentagelse af hver test.
Del 5: Tjekliste for OEM-udgivelse
Godkendte celle- og pakkegrænser og deres kildedokumenter.
Tærskel, tolerance, forsinkelse, hysterese og gendannelsesmatrix.
Bevis for opstart, pulsbelastning og vedvarende belastning.
Værtsadvarsler, nedlukningstidspunkt og resterende energimargen.
Kommunikationstimeout og fejlresponsregistreringer.
Konfigurationsrevision, testopsætning og godkendelse af release.
For et brugerdefineret projekt skal du angive belastningsprofilen, opladeroplysningerne og værtens adfærd via forespørgsel om brugerdefineret batteriløsning.
Ofte stillede spørgsmål
Skal BMS altid handle sidst?
Nej. Normal styring bør undgå unødvendige beskyttelsesudløsninger, men kortslutninger og andre presserende fejl kan kræve øjeblikkelig uafhængig indgriben.
Kan jeg kopiere tærskler fra en anden pakke med den samme kemi?
Nej. Cellemodellen, beskyttelseshardwaren, den termiske anordning og applikationen bestemmer indstillingerne.
Erstatter kommunikation hardwarebeskyttelse?
Nej. Kommunikation kan koordinere normal adfærd og rapportere fejl, men dens tilgængelighed og fejltilstande skal overvejes separat.
Hvor kan jeg tjekke, hvordan tærskler og gendannelse er implementeret?
Brug den valgte dokumentation for beskyttelses-IC. For eksempel Dokumentation for Texas Instruments BQ76952 beskriver konfigurerbare beskyttelses- og genoprettelsesfunktioner. Det er en komponentspecifik reference, ikke en anbefalet konfiguration for hver pakke.


