

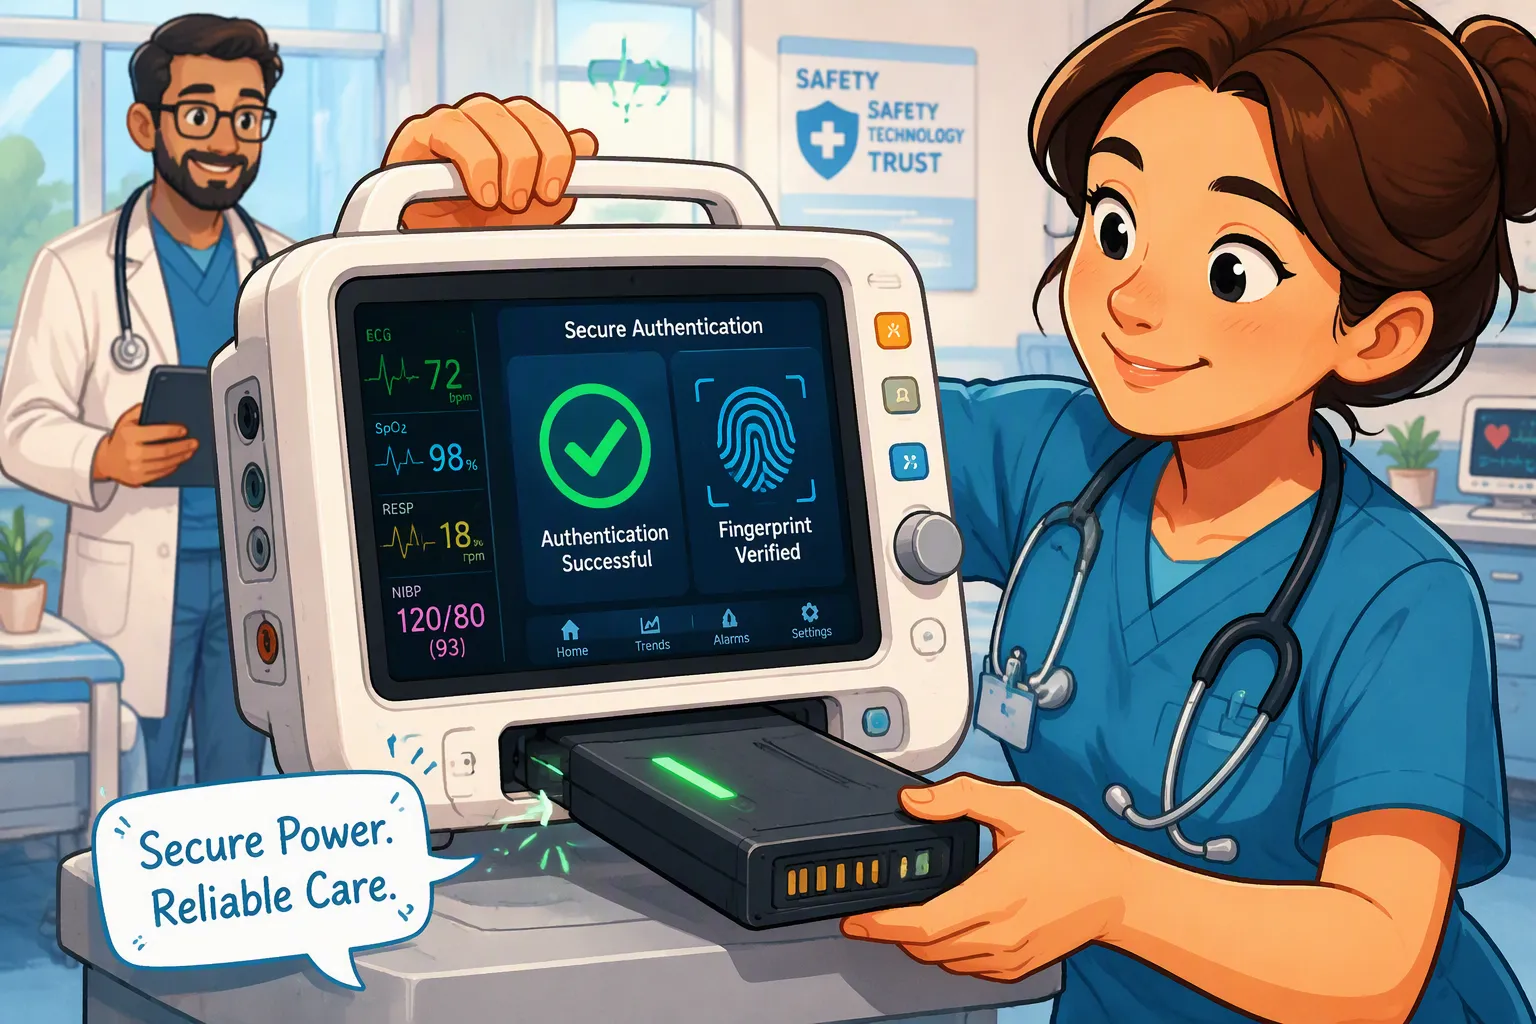
As baterias de substituição para dispositivos médicos portáteis precisam fazer mais do que simplesmente encaixar no invólucro. Elas precisam atender aos limites elétricos corretos, ter capacidade de energia adequada, comportamento de comunicação consistente e histórico de manutenção. Um rótulo falsificado ou um identificador de modelo copiado pode mascarar essas diferenças.
Para baterias de lítio personalizadasA autenticação pode ajudar um host a verificar uma credencial autorizada. Ela faz parte de uma estratégia mais ampla de compatibilidade e segurança, e não comprova que todas as células estejam íntegras ou que todo o dispositivo esteja em conformidade.
Resposta rápida: Combine o mecanismo de desafio-resposta criptográfico com uma configuração de pacote aprovada, proteção elétrica e tratamento de falhas em nível de dispositivo. Um número de série legível serve para identificação, não para autenticação segura. A falha na autenticação deve levar a uma resposta baseada em avaliação de risco, especialmente se a interrupção de um procedimento em andamento representar um perigo.
Principais lições
A identidade, a compatibilidade e o estado da bateria são verificados separadamente.
Utilize um esquema de autenticação revisado e proteja as chaves durante todo o processo de fabricação e serviço.
SMBus é uma interface de transporte; leituras comuns de registros não são autenticadas automaticamente.
Mantenha a proteção da bateria ativa, independentemente do estado de autenticação.
Validar falhas de autenticação e perda de comunicação sem assumir que o desligamento imediato seja seguro.
Parte 1: Defina o que o dispositivo deve verificar.
1.1 Identificar embalagens falsificadas e incompatíveis
Uma bateria falsificada pode apresentar informações falsas sobre sua origem ou autorização. Uma bateria de substituição legítima ainda pode ser incompatível com um determinado dispositivo. Por outro lado, uma bateria devidamente autenticada pode ter carga insuficiente, resistência excessiva ou uma versão de firmware não suportada. Não considere essas condições como equivalentes.
Defina uma configuração aprovada que abranja a composição química, o número de componentes em série, a tensão de carga, os limites de corrente, os limites de temperatura, a pinagem do conector, a retenção mecânica e os requisitos de comunicação. Valide esses dados comparando-os com registros de engenharia controlados, em vez de aceitar uma sequência de componentes químicos não confiável como permissão para carregar a carga.
1.2 Separar as Camadas de Aceitação
Camada | Questão | Limitação |
|---|---|---|
identificação | Quais são o modelo e o número de série informados? | Identificadores legíveis podem ser copiados. |
Autenticação | A embalagem demonstra a posse de uma credencial autorizada? | Não inspeciona diretamente a qualidade ou a saúde das células. |
Compatibilidade | Essa configuração foi aprovada para o host? | Requer regras de configuração controladas. |
Prontidão e proteção | É capaz de suportar a carga pretendida com segurança neste momento? | Requer medições, diagnósticos e proteção independente. |
Parte 2: Escolha uma arquitetura de autenticação
2.1 A identificação não é um processo de desafio-resposta.
Um ID fixo, código de resistor ou registro de nome do fabricante pode auxiliar na seleção e no inventário, mas oferece resistência limitada à cópia deliberada. Em um projeto de desafio-resposta, o host emite um novo desafio e verifica uma resposta criptográfica vinculada a uma credencial protegida. O protocolo deve definir o formato da mensagem, a geração do desafio, a validade, o tempo limite e as regras de verificação.
Não implemente a autenticação simplesmente concatenando um segredo e um desafio e aplicando um hash a eles. Use a construção especificada e revisada pelo fornecedor, como um código de autenticação de mensagem ou um esquema de assinatura suportado. Visão geral da autenticação da TI O SHA-1 distingue a identificação das abordagens criptográficas. Implementações legadas do SHA-1 ainda existem, mas novos projetos devem avaliar as opções atualmente suportadas e os requisitos de segurança do ciclo de vida, em vez de selecionar o SHA-1 por padrão.
2.2 O ônibus não estabelece confiança
SMBus, uma interface de fio único ou outro meio de transporte compatível podem transmitir mensagens de autenticação. A escolha depende da implementação do host e do autenticador. A verificação de erros de pacotes pode detectar erros de transmissão; não se trata de uma verificação criptográfica de autenticidade.
A autenticação bem-sucedida de um pacote uma vez não autentica automaticamente todas as leituras subsequentes do registro SOC ou de temperatura. Determine se o modelo de ameaças precisa de proteção de integridade para mensagens subsequentes, vinculação de sessão ou verificação repetida. Defina o comportamento após remoção, reinicialização, modo de espera, atualização de firmware e recuperação do barramento. A compatibilidade elétrica e a interoperabilidade do software ainda precisam ser testadas, mesmo quando ambos os endpoints usam SMBus.
2.3 Proteger o provisionamento e as credenciais
Avalie chaves únicas versus compartilhadas, armazenamento seguro, proteção do lado do host, provisionamento de acesso, controles de teste de produção e revogação de credenciais. Uma chave vazada em toda a frota pode afetar vários pacotes. Um chip autêntico transplantado para um pacote reconstruído também ilustra por que a validação de credenciais por si só não consegue estabelecer a origem de cada célula.
Ferramenta de encapsulamento de chaves da TI Fornece um exemplo de suporte para medidores compatíveis. Todo o processo de produção ainda requer autorização controlada, registros de auditoria e um plano de recuperação. Não exponha informações confidenciais em registros de serviço, etiquetas ou exportações comuns de fabricação.
Parte 3: Autenticação coordenada com segurança de energia
3.1 Manter a proteção independente
O BMS e circuitos de proteção Deve-se impor limites qualificados de tensão, corrente e temperatura, independentemente do sucesso da autenticação. A medição de combustível estima a carga disponível e o tempo de funcionamento; a autenticação estabelece uma relação de credenciais. Nenhuma delas substitui a proteção contra sobrecorrente, curto-circuito ou térmica.
Antes de aceitar um pacote, verifique como o host alimenta seus circuitos de comunicação e autenticação. Evite carregamento acidental ou operação com alta carga durante as verificações iniciais e impeça que os pinos de sinal alimentem um circuito sem energia.
3.2 Projetar uma resposta segura a falhas
Para um dispositivo ainda não em uso, a rejeição pode impedir o início de uma operação ou o carregamento de uma bateria incompatível. Durante o atendimento ativo ao paciente, a desconexão abrupta pode ser perigosa. Avalie o acionamento de um alarme, a inibição do carregamento, a transferência para uma fonte alternativa verificada ou a restrição operacional controlada, de acordo com a análise de risco e o desempenho essencial do dispositivo.
Não aceite silenciosamente uma falha de handshake, mas também não rotule todos os timeouts como falsificação. Distinga falhas de comunicação, revisões não suportadas, falhas de credenciais e bateria insuficiente. Forneça mensagens úteis ao operador e registros de serviço sem divulgar detalhes sensíveis à segurança.
Parte 4: Validar o ciclo de vida completo
4.1 Casos Positivos e Negativos nos Testes
Casos | Evidências a serem coletadas |
|---|---|
Configurações aprovadas | Aceitação correta em todas as revisões qualificadas de pacote, host e firmware. |
Cópias de documentos de identidade e respostas gravadas. | Rejeição de credenciais não autorizadas e tentativas de repetição dentro do modelo de ameaça definido. |
Pacote frio, esgotado ou envelhecido | Comunicação confiável, decisões corretas de prontidão e transições de poder. |
Tempo limite do barramento, reinicialização e inserção parcial | Recuperação limitada, alarmes e seleção de fonte segura. |
Provisionamento e alterações de firmware | Manipulação controlada de chaves, compatibilidade e resultados de regressão. |
Falha durante o uso ativo | O funcionamento do dispositivo e a resposta a falhas permanecem consistentes com os controles de risco. |
4.2 Vincule a segurança aos registros de qualidade
Mantenha a rastreabilidade entre o número de série da embalagem, a lista de materiais aprovada, o lote da célula, o firmware, os resultados dos testes e o status de provisionamento de credenciais. Evite armazenar chaves secretas em registros de rastreabilidade de rotina. Defina como as substituições autorizadas, os reparos, as revogações e o serviço de fim de vida útil serão tratados.
A autenticação não é um requisito universal imposto pelas normas ISO 13485 ou IEC 60601-1. Os requisitos aplicáveis de qualidade, segurança do dispositivo e cibersegurança dependem do produto e do mercado. Da mesma forma, um relatório de teste de segurança da bateria não valida a lógica de autenticação do host. Coordene o plano com o fabricante do dispositivo e revisores qualificados.
Para uma nova projeto de bateria médica, especifique a interface do host, as regras de aceitação, os objetivos de segurança e a resposta a falhas antecipadamente. Discuta uma solução de bateria personalizada. com a equipe de engenharia antes de congelar a interface.
Perguntas frequentes
A autenticação comprova que uma bateria é segura?
Não. Ele verifica uma credencial autorizada de acordo com o esquema implementado. A qualificação da célula, a compatibilidade, a proteção, a avaliação do envelhecimento e a validação do dispositivo continuam sendo necessárias.
Um número de série é suficiente para impedir a falsificação?
Não. Um número de série legível pode ser copiado. Ele permite a rastreabilidade, mas não equivale a uma prova criptográfica de posse.
A autenticação deve usar SMBus?
Não. Utilize o protocolo de transporte suportado pelo host e autenticador selecionados. Defina explicitamente o comportamento elétrico e a troca de mensagens de autenticação.
O dispositivo deve ser desligado imediatamente após uma falha na autenticação?
Não automaticamente. Selecione uma resposta avaliada quanto aos riscos que aborde a embalagem não verificada sem criar um risco maior durante o uso ativo.
Um pacote autenticado pode ser incompatível?
Sim. Pode pertencer a outra família de produtos aprovada ou ter uma configuração não suportada. Verifique a compatibilidade separadamente da credencial.
Como devem ser controladas as alterações relacionadas à segurança?
Revisar chaves, substituições de autenticadores, firmware do host e regras de aceitação por meio do controle de alterações. Atualizar a análise de ameaças e repetir os testes afetados, incluindo o tratamento de falhas e a compatibilidade do serviço.


