

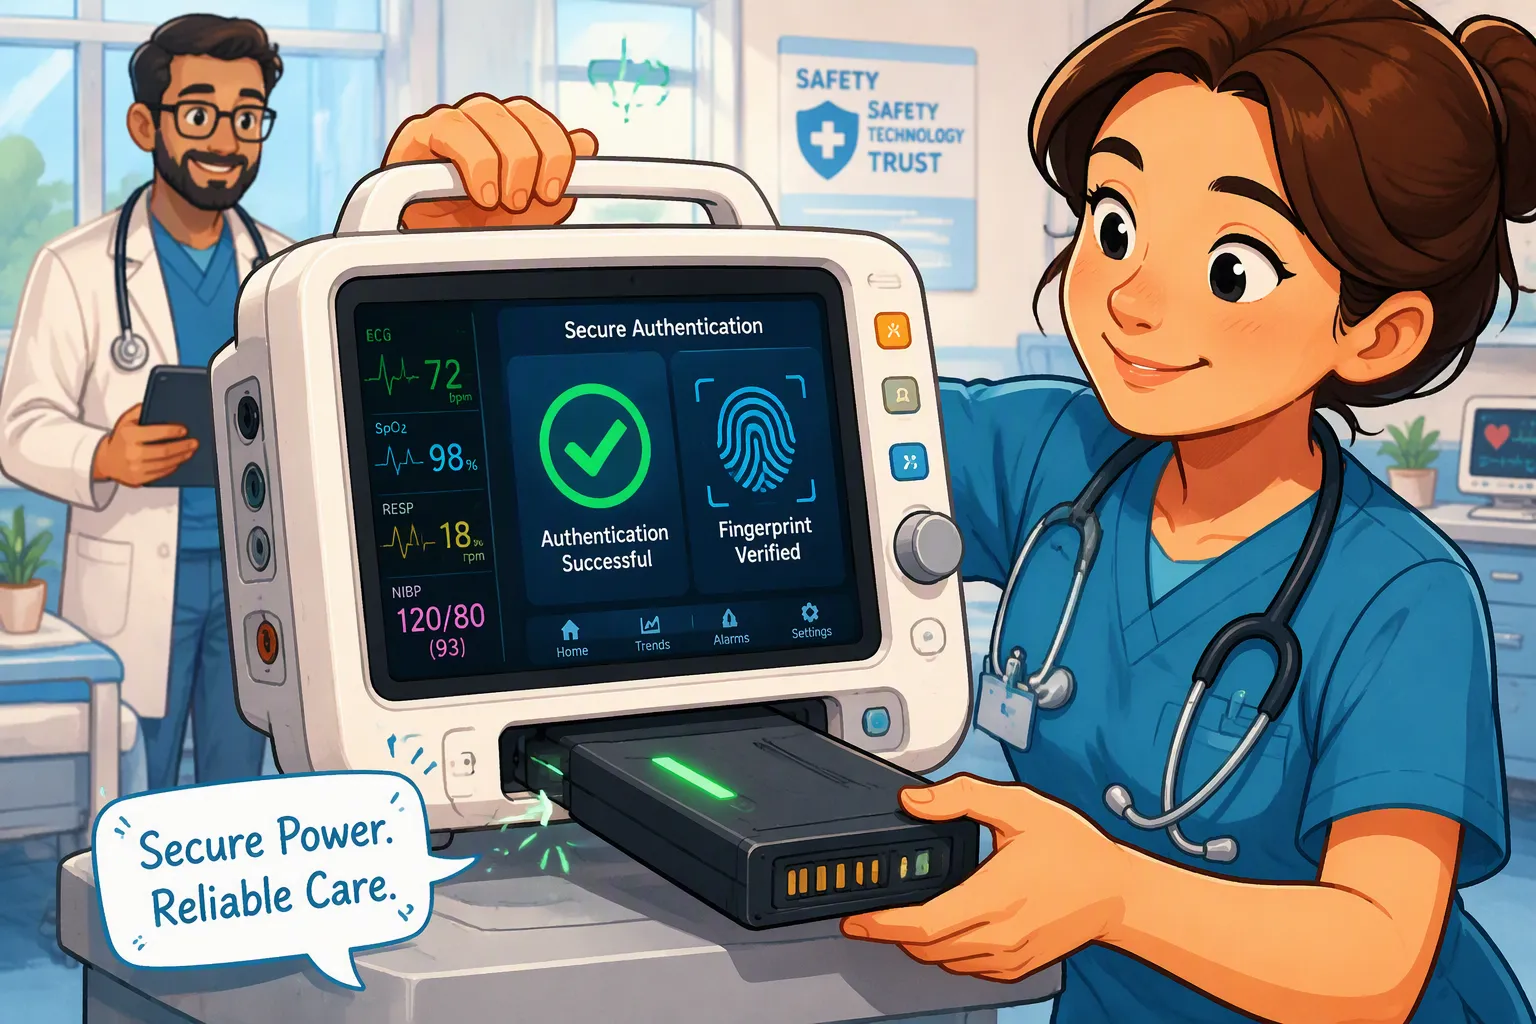
Les batteries de remplacement pour dispositifs médicaux portables doivent répondre à plusieurs critères, au-delà de leur simple compatibilité avec le boîtier. Elles doivent respecter les limites électriques, la capacité de puissance, le mode de communication et l'historique d'entretien requis. Une étiquette contrefaite ou un identifiant de modèle copié peuvent masquer ces différences.
Pour batteries au lithium personnaliséesL'authentification permet à un hôte de vérifier des informations d'identification autorisées. Elle constitue un élément d'une stratégie plus large de compatibilité et de sécurité, et ne prouve en aucun cas le bon fonctionnement de chaque cellule ni la conformité de l'ensemble du dispositif.
Réponse rapide: Associez un système de défi-réponse cryptographique à une configuration d'emballage approuvée, une protection électrique et une gestion des pannes au niveau de l'appareil. Un numéro de série lisible sert à l'identification, mais pas à l'authentification sécurisée. En cas d'échec d'authentification, une réponse basée sur une évaluation des risques doit être déclenchée, notamment si l'interruption d'une procédure en cours présente un danger.
Points clés à retenir
L'identité, la compatibilité et l'état de la batterie font l'objet de vérifications distinctes.
Utilisez un système d'authentification validé et protégez les clés tout au long des phases de fabrication et de maintenance.
SMBus est une interface de transport ; les lectures de registres ordinaires ne sont pas automatiquement authentifiées.
Maintenez la protection de la batterie active quel que soit l'état d'authentification.
Valider les échecs d'authentification et les pertes de communication sans supposer qu'un arrêt immédiat est sans risque.
Partie 1 : Définir ce que l’appareil doit vérifier
1.1 Distinguer les paquets contrefaits et incompatibles
Un emballage contrefait falsifie son origine ou son autorisation. Un emballage de remplacement légitime peut néanmoins être incompatible avec un appareil donné. Inversement, un emballage correctement authentifié peut présenter une charge insuffisante, une résistance excessive ou une version de micrologiciel non prise en charge. Ces situations ne sont pas équivalentes.
Définissez une configuration approuvée couvrant la chimie, le nombre de batteries en série, la tension de charge, les limites de courant et de température, le brochage des connecteurs, la fixation mécanique et les exigences de communication. Validez ces éléments à l'aide de documents techniques contrôlés plutôt que d'accepter une configuration chimique non fiable comme autorisation de charge.
1.2 Séparer les couches d'acceptation
Couche | Questionne toi | Limitation |
|---|---|---|
Identification | Quel est le modèle et le numéro de série indiqués ? | Les identifiants lisibles peuvent être copiés. |
Authentification | Le dossier atteste-t-il de la possession d'une accréditation autorisée ? | N'inspecte pas directement la qualité ou la santé des cellules. |
Compatibilité | Cette configuration est-elle approuvée pour l'hôte ? | Nécessite des règles de configuration contrôlées. |
Préparation et protection | Peut-il supporter la charge prévue en toute sécurité dès maintenant ? | Nécessite des mesures, des diagnostics et une protection indépendante. |
Partie 2 : Choisir une architecture d’authentification
2.1 L'identification n'est pas un jeu de défi-réponse
Un identifiant fixe, un code de résistance ou un registre de nom de fabricant peuvent faciliter la sélection et l'inventaire, mais offrent une protection limitée contre la copie délibérée. Dans un système d'authentification par défi-réponse, l'hôte émet un nouveau défi et vérifie une réponse cryptographique associée à une authentification protégée. Le protocole doit définir le format des messages, la génération du défi, sa validité, le délai d'expiration et les règles de vérification.
N’implémentez pas l’authentification en concaténant simplement un secret et un défi, puis en les hachant. Utilisez la méthode d’authentification spécifiée et validée par le fournisseur, telle qu’un code d’authentification de message ou un schéma de signature pris en charge. Aperçu de l'authentification de TI Cette méthode distingue l'identification des approches cryptographiques. Bien que des implémentations SHA-1 existantes existent, les nouvelles conceptions doivent évaluer les options actuellement prises en charge et les exigences de sécurité du cycle de vie plutôt que de choisir SHA-1 par défaut.
2.2 Le bus n'instaure pas la confiance
Le protocole SMBus, une interface à un seul fil ou tout autre protocole de transport compatible peut acheminer les messages d'authentification. Le choix dépend de l'hôte et de l'implémentation de l'authentificateur. La vérification des erreurs de paquets permet de détecter les erreurs de transmission ; il ne s'agit pas d'un contrôle d'authenticité cryptographique.
L'authentification réussie d'un pack une fois ne garantit pas l'authentification automatique de toutes les lectures ultérieures du SOC ou du registre de température. Il convient de déterminer si le modèle de menace nécessite une protection d'intégrité pour les messages suivants, la liaison de session ou les vérifications répétées. Il faut définir le comportement après retrait, réinitialisation, mise en veille, mise à jour du firmware et rétablissement du bus. La compatibilité électrique et l'interopérabilité logicielle doivent être testées même lorsque les deux terminaux utilisent SMBus.
2.3 Protection des informations d'identification et de l'approvisionnement
Évaluer les clés uniques et partagées, le stockage sécurisé, la protection côté hôte, l'accès au provisionnement, les contrôles de test en production et la révocation des identifiants. Une clé divulguée à l'ensemble du parc peut affecter de nombreux modules. L'insertion d'une puce authentique dans un module reconstruit illustre également pourquoi la validation des identifiants ne suffit pas à elle seule pour établir l'origine de chaque cellule.
L'outil d'emballage de clés de TI Ce document fournit un exemple de prise en charge des jauges compatibles. Le processus de production complet nécessite toujours une autorisation contrôlée, des journaux d'audit et un plan de reprise d'activité. Ne divulguez pas de données confidentielles dans les journaux de service, les étiquettes ou les exportations de production courantes.
Partie 3 : Coordination de l’authentification et de la sécurité électrique
3.1 Maintenir la protection indépendante
Le Système de gestion technique du bâtiment (GTB) et circuits de protection Il est impératif de respecter les limites de tension, de courant et de température, indépendamment de la réussite de l'établissement de la connexion. La jauge de carburant estime la charge disponible et l'autonomie ; l'authentification établit une relation d'identification. Ces deux éléments ne remplacent pas la protection contre les surintensités, les courts-circuits ou la surchauffe.
Avant d'accepter un pack, tenez compte de l'alimentation des circuits de communication et d'authentification de l'hôte. Évitez toute charge accidentelle ou fonctionnement à forte charge lors des vérifications initiales et empêchez les broches de signal d'alimenter un circuit non alimenté.
3.2 Concevoir une réponse sûre en cas de défaillance
Pour un appareil non encore utilisé, un rejet peut empêcher le démarrage d'une opération ou la charge d'une batterie non compatible. Lors de la prise en charge active d'un patient, une déconnexion brutale peut s'avérer dangereuse. En cas d'alarme, d'interruption de la charge, de basculement vers une source d'alimentation alternative vérifiée ou de restriction de fonctionnement contrôlée, il convient d'évaluer la situation en fonction de l'analyse des risques et des performances essentielles de l'appareil.
N’acceptez pas sans réagir un échec de connexion, mais ne considérez pas non plus chaque délai d’attente comme une tentative de contrefaçon. Faites la distinction entre les erreurs de communication, les versions non prises en charge, les échecs d’authentification et le niveau de batterie insuffisant. Fournissez des messages utiles à l’opérateur et des enregistrements de service sans divulguer d’informations sensibles.
Partie 4 : Valider le cycle de vie complet
4.1 Cas positifs et négatifs
Témoignage client | Preuves à recueillir |
|---|---|
Configurations approuvées | Acceptation correcte pour toutes les versions qualifiées du pack, de l'hôte et du firmware. |
Copies des pièces d'identité et réponses enregistrées | Rejet des identifiants non autorisés et des tentatives de rejeu dans le cadre du modèle de menace défini. |
Emballage froid, vide ou périmé | Communication fiable, décisions de préparation adéquates et transitions de pouvoir efficaces. |
Délai d'attente du bus, réinitialisation et insertion partielle | Récupération délimitée, alarmes et sélection de source sûre. |
Modifications du provisionnement et du micrologiciel | Gestion contrôlée des clés, résultats de compatibilité et de régression. |
Défaillance lors de l'utilisation active | Le fonctionnement et la réponse aux pannes de l'appareil restent conformes aux contrôles des risques. |
4.2 Lier la sécurité aux enregistrements de qualité
Assurez la traçabilité entre le numéro de série du pack, la nomenclature approuvée, le lot de cellules, le firmware, les résultats des tests et l'état d'attribution des identifiants. Évitez de stocker les clés secrètes dans les enregistrements de traçabilité courants. Définissez les procédures de remplacement autorisé, de réparation, de révocation et de fin de vie.
L'authentification n'est pas une exigence universelle imposée par les normes ISO 13485 ou IEC 60601-1. Les exigences applicables en matière de qualité, de sécurité des dispositifs et de cybersécurité dépendent du produit et du marché. De même, un rapport de test de sécurité de la batterie ne valide pas la logique d'authentification du système hôte. Il est recommandé de coordonner le plan avec le fabricant du dispositif et des examinateurs qualifiés.
Pour une nouvelle projet de batterie médicale, spécifiez rapidement l'interface hôte, les règles d'acceptation, les objectifs de sécurité et la réponse aux pannes. Discuter d'une solution de batterie personnalisée avec l'équipe d'ingénierie avant de figer l'interface.
QFP
L'authentification prouve-t-elle qu'une batterie est sûre ?
Non. Elle vérifie une accréditation autorisée conformément au système mis en œuvre. La qualification des cellules, leur compatibilité, leur protection, l'évaluation de leur vieillissement et la validation des dispositifs restent nécessaires.
Un numéro de série suffit-il à empêcher la contrefaçon ?
Non. Un numéro de série lisible peut être copié. Il permet la traçabilité, mais n'équivaut pas à une preuve de possession cryptographique.
L'authentification doit-elle utiliser SMBus ?
Non. Utilisez le protocole de transport pris en charge par l'hôte et l'authentificateur sélectionnés. Définissez explicitement le comportement électrique et l'échange de messages d'authentification.
L'appareil doit-il s'éteindre immédiatement après un échec d'authentification ?
Pas automatiquement. Choisissez une réponse basée sur une évaluation des risques qui prenne en compte l'emballage non vérifié sans créer de danger accru lors de son utilisation.
Un pack authentifié peut-il être incompatible ?
Oui. Il se peut qu'il appartienne à une autre gamme de produits approuvée ou qu'il présente une configuration non prise en charge. Vérifiez la compatibilité indépendamment des informations d'identification.
Comment contrôler les modifications liées à la sécurité ?
Examiner les clés, les remplacements d'authentificateurs, le micrologiciel hôte et les règles d'acceptation via le contrôle des modifications. Mettre à jour l'analyse des menaces et répéter les tests concernés, y compris la gestion des pannes et la compatibilité des services.


